
产品指南
电话验证工作流中的数据隐私与合规性:开发者指南
探索电话验证的数据隐私最佳实践。了解开发者如何通过同步工作流最大限度地减少数据暴露并保持合规性。
本技术指南旨在指导开发者在电话验证过程中维护数据隐私与合规性,重点关注数据最小化、同步 API 工作流以及数据控制者与处理者之间的区别。
在集成电话验证时,组织作为数据控制者,必须确保第三方验证提供商严格以数据处理者的身份运作。实施电话验证的数据隐私最佳实践需要严格的数据最小化,这意味着仅向验证服务发送必要的标识符,并从 API 请求中剔除所有无关的个人元数据。由于电话号码在 GDPR 等框架下被归类为敏感个人数据,团队必须构建尊重用户隐私的安全工作流。通过依赖同步 API 检查并将验证结果视为瞬时信号而非持久记录,开发者可以在不增加不必要数据足迹的情况下验证平台的触达能力。
电话验证的隐私环境
在现代数字基础设施中,电话号码是关键的路由和通信工具。然而,由于电话号码可以唯一标识个人,因此它在《通用数据保护条例》(GDPR) 等主要监管框架下被归类为个人数据。这种分类意味着任何处理、存储或传输电话号码的系统都必须将隐私作为基本原则进行设计。当组织集成第三方服务来验证电话号码或检查平台注册状态时,会将外部数据流引入其架构。为支持合规性,验证工作流必须优先考虑隐私设计。这包括准确映射电话号码的传输路径,了解外部系统保留这些数据的时间,并确保此类数据的传输严格限制在预期的操作目的范围内。将电话号码与密码或财务数据同等对待,有助于团队降低未经授权暴露的风险。
定义角色:控制者与处理者
合规数据处理的一项基本要求是明确定义工作流中各实体的法律角色。在电话验证的背景下,从用户处收集电话号码的企业充当数据控制者。控制者负责确定数据收集的目的以及处理数据的方式。相反,第三方验证提供商充当数据处理者。处理者的角色严格限于代表控制者执行验证检查。合规的工作流要求处理者不得挪用数据、不得在即时检查范围之外存储数据,也不得将其用于独立的商业利益。通过建立这种明确的界限,组织可以在不放弃对所收集个人数据管理权的情况下,利用外部 API 为其内部决策提供信息。
API 请求中的数据最小化最佳实践
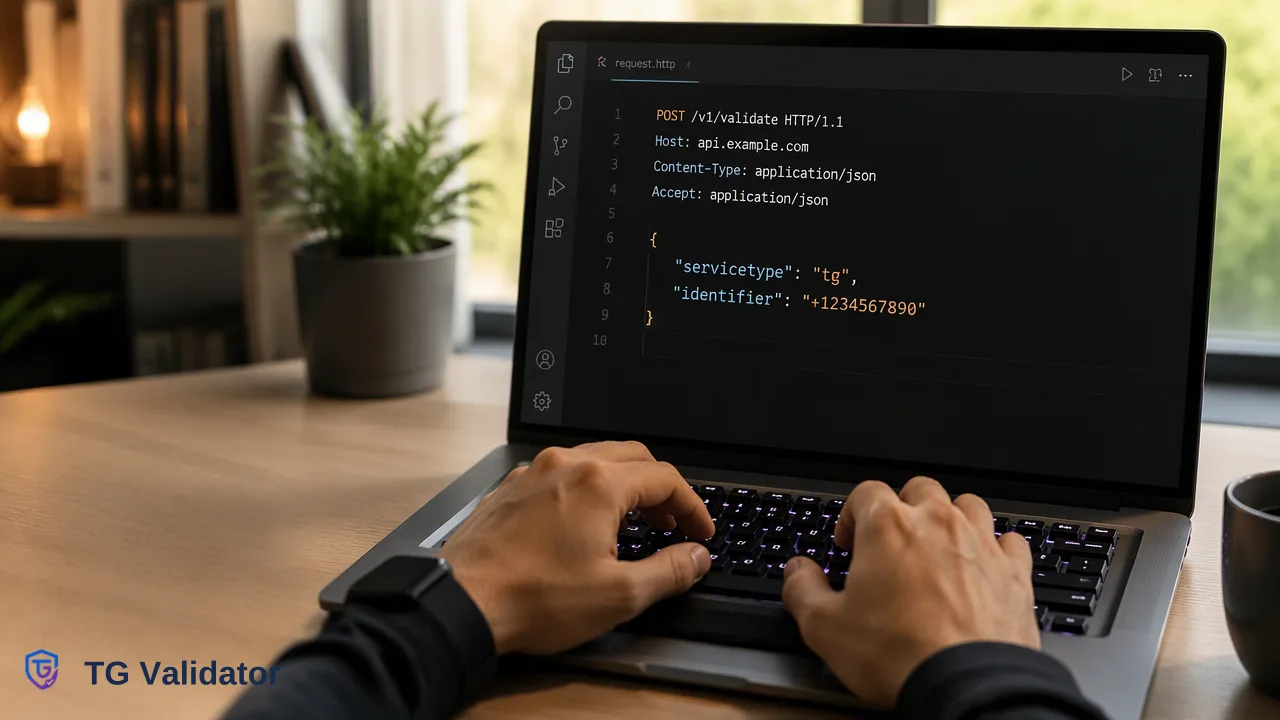
数据最小化是指将个人数据的收集和传输限制在实现特定任务所需的严格范围内。在集成验证 API 时,开发者必须在处理请求之前主动剔除不必要的元数据。内部用户 ID、姓名、IP 地址和账户历史记录绝不应包含在发送给网络提供商的有效载荷中。例如,在使用 TG Validator 检查 Telegram 注册状态时,记录在案的请求契约强制执行严格的数据最小化。开发者使用 X-API-Key 标头和 Content-Type: application/json 标头向 /api/v1/check 发送 POST 请求。JSON 正文仅需两个字段:{"service_type": "tg", "identifier": "<E.164 number>"}。号码必须以 E.164 格式提交,以确保准确处理。通过将有效载荷限制为该标准化标识符和目标服务类型,团队可确保不会向处理者暴露任何无关的个人元数据。返回的公共数据对象仅包含 service_type、identifier 和 registered,从而使整个数据交换保持在严格的范围内。
安全的工作流集成与同步处理
验证 API 的架构设计对其隐私足迹有重大影响。同步验证避免了在中间队列中持久存储敏感标识符的需要。TG Validator 作为一种同步产品运行:单号码请求在同一个 HTTP 响应中返回一个结果。对于需要更高吞吐量的操作,同步批量端点可在一次请求中接受最多 100 个标识符,并在同一响应中返回整个批次或作为整体失败。由于这不是任务提交、轮询、回调或下载工作流,开发者无需构建复杂的 Webhook 监听器或临时数据库,从而避免了意外地将个人数据存储超过必要时间。已完成检查的外部响应信封仅由 code、msg 和 data 组成。通过在内存中立即处理结果并丢弃原始 API 响应,团队可以将验证结果视为瞬时信号,从而使其技术实现与数据最小化原则进一步保持一致。
合规地解读验证信号
保持合规还需要组织准确解读和界定所接收的数据。夸大验证结果的含义可能导致不当的数据处理或有缺陷的自动化决策。公共检查契约指出,tg 服务在 data.registered 字段中以布尔值的形式返回此注册状态。通过理解这仅仅是一个账户存在信号,组织可以利用它来为内部路由或审查工作流提供信息,而不会错误地将该信号归类为已验证的身份数据。
安全地管理 API 使用与错误处理
稳健的错误处理是安全集成的关键组成部分。当 API 请求失败或超时时,系统必须安全地失败,且不得以明文形式记录敏感标识符,也不得将失败误解为有效数据点。TG Validator 的公共 API 文档描述了用户并发和超时控制。并发限制拒绝会在检查创建之前返回,且不会产生已完成的检查结果。此外,如果检查无法确定,API 将返回非零业务代码,且不返回已完成的结果对象。开发者必须确保其应用程序正确解析这些非零业务代码,而不是假设未确定的检查意味着未注册。
常见问题解答
为什么电话号码在验证工作流中被视为个人数据?
电话号码是唯一标识符,通常可以直接关联到个人。根据 GDPR 等隐私框架,任何能够识别个人的数据点都被归类为个人数据,要求组织在处理这些数据时应用严格的隐私控制、数据最小化和安全处理协议。
数据控制者和数据处理者有什么区别?
数据控制者是确定处理个人数据的目的和方式的实体,例如收集用户电话号码的企业。数据处理者是第三方实体(如验证 API 提供商),其严格代表控制者并根据控制者的指示处理数据。
开发团队在使用验证 API 时如何最大限度地减少数据暴露?
团队可以通过在传输数据之前从 API 有效载荷中剔除所有非必要元数据(如姓名、电子邮件地址或内部用户 ID)来最大限度地减少数据暴露。请求应仅包含提供商所需的准确标识符,并以正确的格式进行格式化,以确保不会共享任何无关的个人信息。
同步 API 响应如何支持数据隐私?
同步 API 在与请求相同的 HTTP 响应中返回验证结果。这种“同响应”工作流消除了对异步任务队列、轮询机制或回调 Webhook 的需求,减少了敏感标识符在处理过程中可能被临时存储或暴露的位置数量。
电话号码应使用什么格式以确保准确处理?
电话号码必须以 E.164 格式提交。这种标准化的国际格式可确保准确的路由和处理,有助于防止验证错误并支持高效的数据处理。