
产品指南
什么是合成身份欺诈?
了解什么是合成身份欺诈、虚假身份是如何拼凑而成的,以及平台注册信号如何支持现代风险评估工作流。
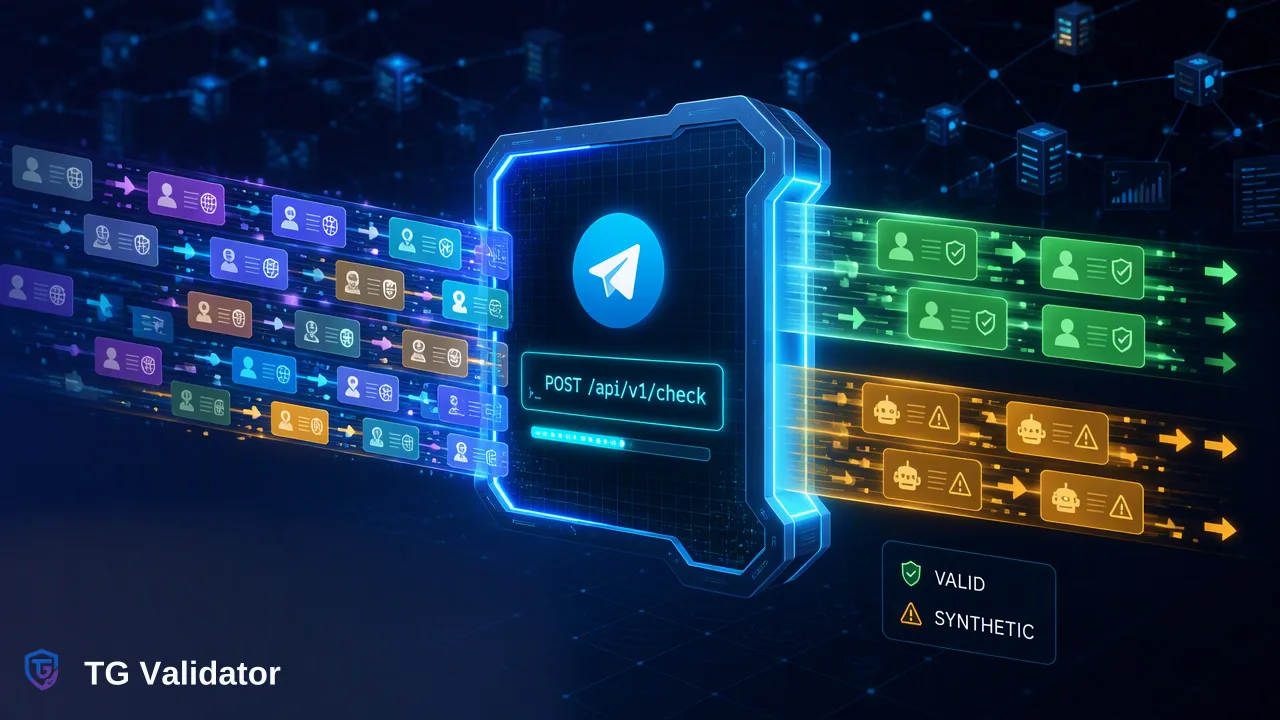
了解合成身份欺诈的机制、虚假档案的拼凑方式,以及技术团队如何利用平台注册信号来支持风险评估工作流。
合成身份欺诈是指不法分子将真实数据与虚假数据相结合,构建出一个全新的、不存在的身份。与窃取整个现有档案的传统身份盗窃不同,这种方法将合法信息(如被盗的社会安全号码)与虚假细节混合在一起,以绕过自动化系统。组织通过分析包括平台注册状态在内的各种数据点来降低这种风险。注册检查提供了一个同步指标,用于判断电话号码在检查时是否可在特定服务上触达,并作为更广泛风险评估策略中与其他检查并列的一个输入项。
什么是合成身份欺诈?
合成身份欺诈是一种金融犯罪,犯罪分子将真实信息与虚假数据相结合,创建出一个全新的、不存在的身份。传统的身份盗窃涉及接管真实人员的既有账户或使用其完整档案来开设新账户。相比之下,合成欺诈依赖于构建混合档案。当组织评估这些混合档案时,会面临重大挑战,因为身份中的合法组成部分往往能通过基础的自动化检查。当系统查询特定数据点时,响应可能显示为有效,从而掩盖了附着在其上的虚假元素。因此,技术团队和风险操作员必须依赖多个不同的信号来评估入职或账户管理过程中提供的标识符的合法性。了解这种伪造机制是设计工作流的第一步,该工作流能够标记可疑档案以供进一步审查。
虚假身份是如何拼凑而成的
合成身份的构建通常始于获取一个合法的(通常是被盗的)数据点。犯罪分子经常瞄准那些信用记录或数字足迹有限的标识符,例如属于未成年人的社会安全号码。一旦获得基础的真实数据,不法分子就会将其与虚假信息(如虚构的姓名、新创建的电子邮件地址或新获取的电话号码)混合。随后,这种混合档案会被系统性地引入数字生态系统。其目标是建立一个在自动化系统和风险模型看来合法的档案。通过申请服务、创建账户或与数字平台互动,虚假身份会慢慢积累足迹。随着时间的推移,这些足迹可能使合成身份在评估新申请的组织眼中看起来像是一个真实用户。组织必须分析身份的各个组成部分(如电话号码或电子邮件地址),以确定其行为和可触达性是否符合预期的基准模式。
验证信号的作用
为了评估与新提交档案相关的风险,组织使用各种验证信号来评估附着在账户上的各个标识符。其中一个信号是平台注册检查,它用于确定特定电话号码当前是否与某个数字平台相关联。当技术团队查询一个号码时,所得数据会告知组织该标识符是否在该特定消息服务上存在。这为审查档案的风险操作员提供了背景信息。然而,理解这些信号的边界至关重要。注册状态仅作为可触达性的技术指标,为更广泛的评估过程增加了一个客观数据点。
将平台检查集成到风险工作流中
技术团队将平台注册检查作为多层风险评估策略的一个组成部分进行集成。由于合成身份旨在通过孤立的检查,组织会将记录通过多个评估步骤进行路由,利用可触达性信号来辅助内部决策并优先处理人工审查。在实施这些检查时,开发人员通常利用同步 REST API 在入职或审查阶段查询标识符。例如,使用像 TG Validator 这样的平台,系统通过 POST /api/v1/check 请求以 E.164 格式提交电话号码。该请求包含一个 X-API-Key 标头和一个指定服务类型的 JSON 负载,例如 {"service_type": "tg", "identifier": "<E.164 number>"}。API 同步处理请求,并返回一个包含代码、消息和数据对象的响应包。如果检查完成,data.registered 字段将提供一个布尔值,指示 Telegram 的注册状态。无法确定的检查将返回非零业务代码,而不是已完成的结果。通过结合这种同响应工作流,组织可以以编程方式标记表现出异常可触达性模式的档案。如果提交的电话号码缺乏预期的数字足迹,系统可以将申请路由至强化验证或人工尽职调查。这种结构化路由支持了审查过程,但并未将该信号视为自动化的欺诈检测或身份的最终证明。
常见问题解答
平台注册信号如何辅助风险评估?
平台注册信号通过在评估过程中增加一个可触达性的技术指标,帮助团队审查档案。在评估潜在的虚假身份时,了解提交的电话号码是否在特定平台上存在,可以辅助内部决策、支持人工审查的优先级排序,并作为多层风险策略中与其他检查并列的一个输入项。
技术团队如何实施同步注册检查?
技术团队通常使用同步 REST API 集成注册检查。系统提交 E.164 格式的电话号码并接收同响应结果。例如,请求可以使用 POST /api/v1/check 端点,配合 X-API-Key 标头和 service_type=tg 负载。随后,所得的 data.registered 布尔值可用于路由记录或触发强化验证工作流。