
Produktleitfaden
Was ist synthetischer Identitätsbetrug?
Was synthetischer Identitätsbetrug ist, wie gefälschte Identitäten zusammengesetzt werden und wie Signale zur Plattformregistrierung moderne Risikobewertungen unterstützen.
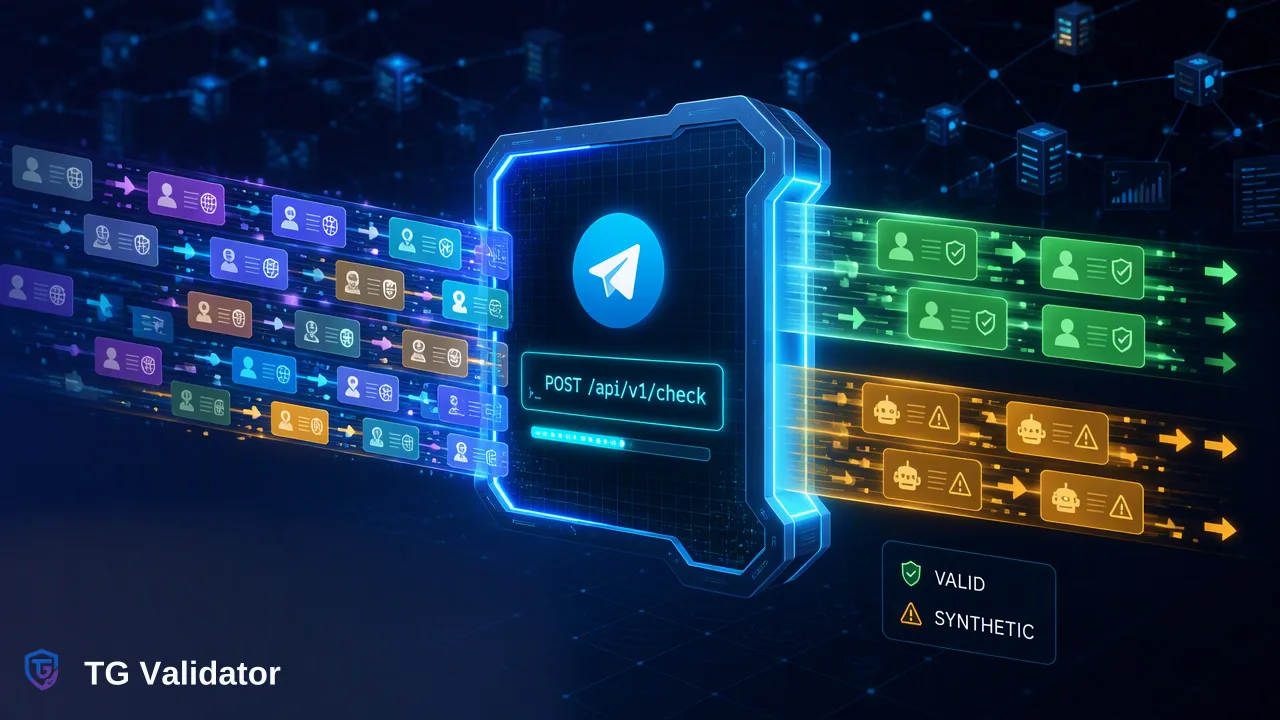
Verstehen Sie, wie synthetischer Identitätsbetrug funktioniert, wie gefälschte Profile zusammengesetzt werden und wie technische Teams Signale zur Plattformregistrierung nutzen, um Workflows zur Risikobewertung zu unterstützen.
Synthetischer Identitätsbetrug liegt vor, wenn Betrüger echte und erfundene Daten kombinieren, um eine neue, nicht existierende Identität zu konstruieren. Anders als beim klassischen Identitätsdiebstahl, bei dem ein komplettes bestehendes Profil kompromittiert wird, vermischt diese Methode legitime Informationen – etwa eine gestohlene Sozialversicherungsnummer – mit gefälschten Angaben, um automatisierte Systeme zu umgehen. Organisationen mindern dieses Risiko, indem sie verschiedene Datenpunkte analysieren, darunter den Registrierungsstatus auf Plattformen. Eine Registrierungsprüfung liefert einen synchronen Indikator dafür, ob eine Telefonnummer zum Zeitpunkt der Prüfung auf einem bestimmten Dienst erreichbar ist, und dient als eine Eingabe neben anderen Prüfungen in einer umfassenderen Strategie zur Risikobewertung.
Was ist synthetischer Identitätsbetrug?
Synthetischer Identitätsbetrug ist eine Form der Finanzkriminalität, bei der Täter echte Informationen mit erfundenen Daten kombinieren, um eine völlig neue, nicht existierende Identität zu schaffen. Beim klassischen Identitätsdiebstahl werden die bestehenden Konten einer realen Person übernommen oder deren vollständiges Profil genutzt, um neue Konten zu eröffnen. Synthetischer Betrug beruht dagegen auf der Konstruktion eines hybriden Profils. Die Bewertung solcher hybriden Profile stellt Organisationen vor erhebliche Herausforderungen, weil die legitimen Bestandteile der Identität einfache automatisierte Prüfungen oft bestehen. Fragt ein System einen bestimmten Datenpunkt ab, kann die Antwort gültig erscheinen und die daran geknüpften erfundenen Elemente verdecken. Technische Teams und Risikoverantwortliche müssen sich daher auf mehrere unterschiedliche Signale stützen, um die Legitimität der beim Onboarding oder in der Kontoverwaltung angegebenen Identifier zu bewerten. Zu verstehen, wie diese Fälschungen entstehen, ist der erste Schritt zu Workflows, die verdächtige Profile zur weiteren Prüfung markieren können.
Wie gefälschte Identitäten zusammengesetzt werden
Die Konstruktion einer synthetischen Identität beginnt in der Regel mit der Beschaffung eines legitimen, oft gestohlenen Datenpunkts. Täter nehmen häufig Identifier ins Visier, zu denen es kaum Kredithistorie oder digitale Spuren gibt, etwa die Sozialversicherungsnummer eines Minderjährigen. Sobald ein grundlegendes Stück echter Daten vorliegt, vermischen die Betrüger es mit erfundenen Informationen wie einem fiktiven Namen, einer neu angelegten E-Mail-Adresse oder einer kürzlich erworbenen Telefonnummer. Dieses gemischte Profil wird dann systematisch in digitale Ökosysteme eingeschleust. Ziel ist ein Profil, das für automatisierte Systeme und Risikomodelle legitim wirkt. Durch Anträge auf Dienstleistungen, das Anlegen von Konten oder Interaktionen mit digitalen Plattformen sammelt die gefälschte Identität nach und nach Spuren an. Mit der Zeit kann diese Spur die synthetische Identität für Organisationen, die neue Anträge prüfen, wie einen echten Nutzer aussehen lassen. Organisationen müssen daher die einzelnen Bestandteile der Identität – etwa die Telefonnummer oder die E-Mail-Adresse – analysieren, um festzustellen, ob deren Verhalten und Erreichbarkeit den erwarteten Grundmustern entsprechen.
Die Rolle von Prüfsignalen
Um das Risiko neu übermittelter Profile zu bewerten, nutzen Organisationen verschiedene Prüfsignale, mit denen sie die einzelnen einem Konto zugeordneten Identifier beurteilen. Ein solches Signal ist die Prüfung der Plattformregistrierung, die ermittelt, ob eine bestimmte Telefonnummer derzeit mit einer digitalen Plattform verknüpft ist. Fragt ein technisches Team eine Nummer ab, erfährt die Organisation aus den resultierenden Daten, ob dieser Identifier auf dem jeweiligen Messaging-Dienst präsent ist. Das liefert Risikoverantwortlichen bei der Prüfung des Profils Kontext. Es ist jedoch entscheidend, die Grenzen dieser Signale zu verstehen. Der Registrierungsstatus dient ausschließlich als technischer Indikator für Erreichbarkeit und fügt dem umfassenderen Bewertungsprozess einen objektiven Datenpunkt hinzu.
Plattformprüfungen in Risiko-Workflows einbinden
Technische Teams binden Prüfungen der Plattformregistrierung als einen Bestandteil einer mehrstufigen Strategie zur Risikobewertung ein. Da synthetische Identitäten darauf ausgelegt sind, isolierte Prüfungen zu bestehen, leiten Organisationen Datensätze durch mehrere Bewertungsschritte und nutzen Erreichbarkeitssignale, um interne Entscheidungen zu fundieren und manuelle Prüfungen zu priorisieren. Bei der Umsetzung dieser Prüfungen nutzen Entwickler in der Regel eine synchrone REST-API, um Identifier während des Onboardings oder der Prüfphase abzufragen. Mit einer Plattform wie TG Validator übermittelt ein System beispielsweise eine Telefonnummer im E.164-Format per Anfrage an POST /api/v1/check. Die Anfrage enthält einen Header X-API-Key und einen JSON-Payload, der den Diensttyp angibt, etwa {"service_type": "tg", "identifier": "<E.164 number>"}. Die API verarbeitet die Anfrage synchron und gibt einen Antwort-Envelope mit Code, Nachricht und data-Objekt zurück. Ist die Prüfung abgeschlossen, liefert das Feld data.registered einen booleschen Wert, der den Telegram-Registrierungsstatus angibt. Eine Prüfung, die sich nicht entscheiden lässt, gibt statt eines abgeschlossenen Ergebnisses einen Geschäftscode ungleich null zurück. Mit diesem Workflow mit derselben Antwort können Organisationen Profile mit ungewöhnlichen Erreichbarkeitsmustern programmatisch markieren. Fehlt einer übermittelten Telefonnummer die erwartete digitale Spur, kann das System den Antrag an eine verschärfte Prüfung oder eine manuelle Sorgfaltsprüfung weiterleiten. Dieses strukturierte Routing unterstützt den Prüfprozess, ohne das Signal als eigenständige Betrugserkennung oder als endgültigen Identitätsnachweis zu behandeln.
FAQ
Wie hilft ein Signal zur Plattformregistrierung bei der Risikobewertung?
Ein Signal zur Plattformregistrierung hilft Teams bei der Prüfung von Profilen, indem es dem Bewertungsprozess einen technischen Indikator für Erreichbarkeit hinzufügt. Bei der Beurteilung möglicherweise gefälschter Identitäten kann das Wissen, ob eine übermittelte Telefonnummer auf einer bestimmten Plattform präsent ist, interne Entscheidungen fundieren, die Priorisierung manueller Prüfungen unterstützen und als eine Eingabe neben anderen Prüfungen in einer mehrstufigen Risikostrategie dienen.
Wie setzen technische Teams synchrone Registrierungsprüfungen um?
Technische Teams binden Registrierungsprüfungen in der Regel über eine synchrone REST-API ein. Systeme übermitteln eine Telefonnummer im E.164-Format und erhalten das Ergebnis in derselben Antwort. Eine Anfrage kann beispielsweise den Endpunkt POST /api/v1/check mit einem Header X-API-Key und einem Payload service_type=tg verwenden. Der resultierende boolesche Wert data.registered dient anschließend dazu, Datensätze weiterzuleiten oder Workflows zur verschärften Prüfung auszulösen.