
Руководство по продукту
Что такое мошенничество с синтетическими личностями?
Что такое мошенничество с синтетическими личностями, как собираются вымышленные личности и как сигналы регистрации на платформах помогают в оценке рисков.
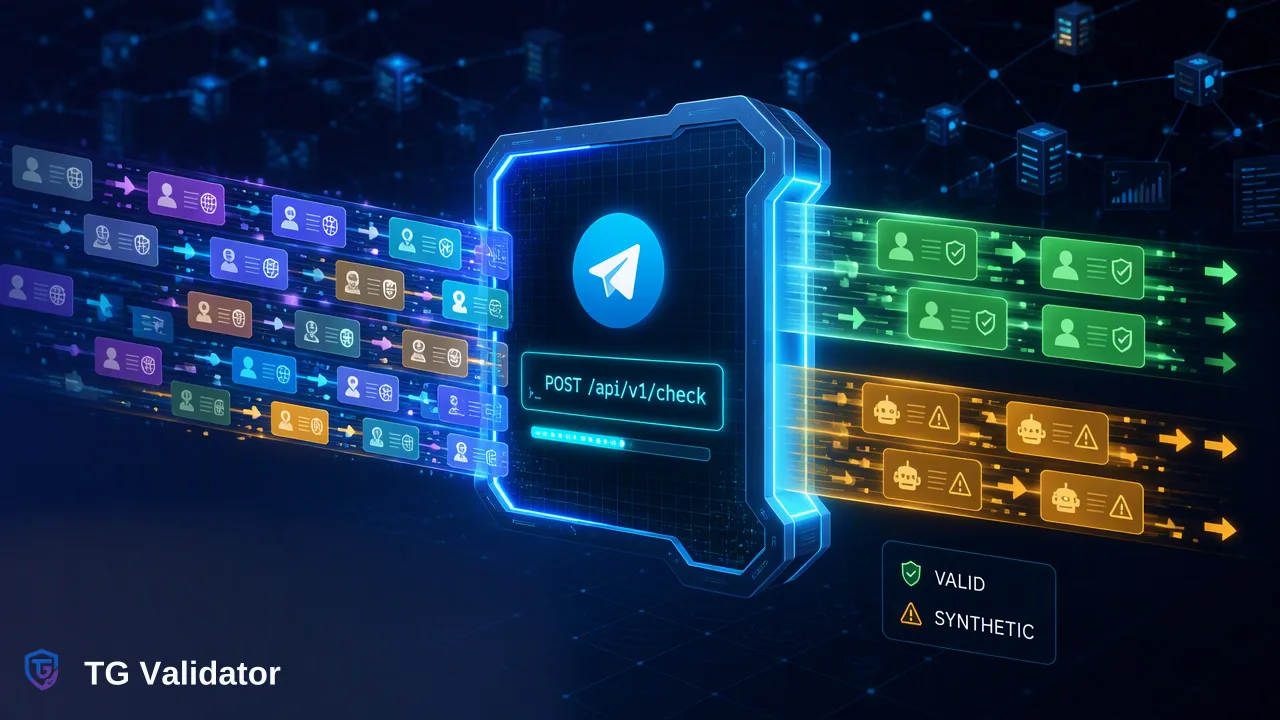
Разберитесь в механике мошенничества с синтетическими личностями: как собираются вымышленные профили и как технические команды используют сигналы регистрации на платформах в процессах оценки рисков.
Мошенничество с синтетическими личностями происходит, когда злоумышленники объединяют реальные и вымышленные данные, чтобы создать новую, несуществующую личность. В отличие от традиционной кражи личности, при которой компрометируется весь существующий профиль, этот метод смешивает подлинную информацию — например, украденный номер социального страхования (Social Security number) — с поддельными сведениями, чтобы обойти автоматизированные системы. Организации снижают этот риск, анализируя различные данные, включая статус регистрации на платформах. Проверка регистрации дает синхронный индикатор того, достижим ли номер телефона в конкретном сервисе на момент проверки, и служит одним из входных параметров наряду с другими проверками в более широкой стратегии оценки рисков.
Что такое мошенничество с синтетическими личностями?
Мошенничество с синтетическими личностями — это вид финансового преступления, при котором злоумышленники объединяют реальную информацию с вымышленными данными, чтобы создать совершенно новую, несуществующую личность. Традиционная кража личности предполагает захват существующих аккаунтов реального человека или использование его полного профиля для открытия новых. Синтетическое мошенничество, напротив, основано на создании гибридного профиля. Организации сталкиваются со значительными трудностями при оценке таких гибридных профилей, поскольку подлинные компоненты личности часто проходят базовые автоматические проверки. Когда система запрашивает конкретный элемент данных, ответ может выглядеть корректным, маскируя привязанные к нему вымышленные элементы. Поэтому технические команды и специалисты по рискам должны опираться на несколько независимых сигналов, чтобы оценивать подлинность идентификаторов, предоставляемых при онбординге или управлении аккаунтами. Понимание механики такой подделки — первый шаг к проектированию процессов, способных отмечать подозрительные профили для дополнительной проверки.
Как собираются вымышленные личности
Создание синтетической личности обычно начинается с получения подлинного, часто украденного, элемента данных. Злоумышленники нередко выбирают идентификаторы с ограниченной кредитной историей или минимальным цифровым следом, например номер социального страхования, принадлежащий несовершеннолетнему. Получив основополагающий фрагмент реальных данных, злоумышленники смешивают его с вымышленной информацией: фиктивным именем, недавно созданным адресом электронной почты или недавно приобретенным номером телефона. Затем этот смешанный профиль планомерно внедряется в цифровые экосистемы. Цель — создать профиль, который выглядит подлинным для автоматизированных систем и моделей оценки рисков. Подавая заявки на услуги, создавая аккаунты или взаимодействуя с цифровыми платформами, вымышленная личность постепенно накапливает цифровой след. Со временем этот след может заставить синтетическую личность выглядеть настоящим пользователем в глазах организаций, рассматривающих новые заявки. Поэтому организациям необходимо анализировать отдельные компоненты личности — например, номер телефона или адрес электронной почты, — чтобы определить, соответствуют ли их поведение и достижимость ожидаемым базовым закономерностям.
Роль сигналов проверки
Чтобы оценить риск, связанный с новыми профилями, организации используют различные сигналы проверки для анализа отдельных идентификаторов, привязанных к аккаунту. Один из таких сигналов — проверка регистрации на платформе, которая определяет, связан ли конкретный номер телефона в данный момент с цифровой платформой. Когда техническая команда запрашивает номер, полученные данные сообщают организации, присутствует ли этот идентификатор в конкретном мессенджере. Это дает контекст специалистам по рискам, изучающим профиль. Однако крайне важно понимать границы этих сигналов. Статус регистрации служит исключительно техническим индикатором достижимости, добавляя один объективный показатель в более широкий процесс оценки.
Встраивание проверок платформ в процессы оценки рисков
Технические команды встраивают проверки регистрации на платформах как один из компонентов многоуровневой стратегии оценки рисков. Поскольку синтетические личности рассчитаны на прохождение изолированных проверок, организации пропускают записи через несколько этапов оценки, используя сигналы достижимости для принятия внутренних решений и расстановки приоритетов ручных проверок. При внедрении таких проверок разработчики обычно используют синхронный REST API для запроса идентификаторов на этапе онбординга или проверки. Например, при использовании такой платформы, как TG Validator, система отправляет номер телефона в формате E.164 запросом POST /api/v1/check. Запрос содержит заголовок X-API-Key и JSON-тело с указанием типа сервиса, например {"service_type": "tg", "identifier": "<E.164 number>"}. API обрабатывает запрос синхронно и возвращает структуру ответа с кодом, сообщением и объектом данных. Если проверка завершена, поле data.registered содержит логическое значение, показывающее статус регистрации в Telegram. Проверка, которую невозможно разрешить, возвращает ненулевой бизнес-код вместо завершенного результата. Встраивая такой процесс с ответом в том же запросе, организации могут программно отмечать профили с необычными закономерностями достижимости. Если у отправленного номера телефона нет ожидаемого цифрового следа, система может направить заявку на усиленную проверку или ручную комплексную проверку. Такая структурированная маршрутизация поддерживает процесс проверки, не превращая сигнал в автономное средство обнаружения мошенничества или окончательное доказательство личности.
Часто задаваемые вопросы
Как сигнал регистрации на платформе помогает в оценке рисков?
Сигнал регистрации на платформе помогает командам проверять профили, добавляя в процесс оценки технический индикатор достижимости. При оценке потенциально вымышленных личностей знание того, присутствует ли отправленный номер телефона на конкретной платформе, помогает принимать внутренние решения, расставлять приоритеты ручных проверок и служит одним из входных параметров наряду с другими проверками в многоуровневой стратегии оценки рисков.
Как технические команды внедряют синхронные проверки регистрации?
Технические команды обычно встраивают проверки регистрации с помощью синхронного REST API. Системы отправляют номер телефона в формате E.164 и получают результат в том же ответе. Например, запрос может использовать эндпоинт POST /api/v1/check с заголовком X-API-Key и телом с service_type=tg. Полученное логическое значение data.registered затем используется для маршрутизации записей или запуска процессов усиленной проверки.