
Ürün rehberi
Sentetik Kimlik Dolandırıcılığı Nedir?
Sentetik kimlik dolandırıcılığının ne olduğunu, sahte kimliklerin nasıl oluşturulduğunu ve platform kayıt sinyallerinin risk değerlendirme süreçlerini nasıl desteklediğini öğrenin.
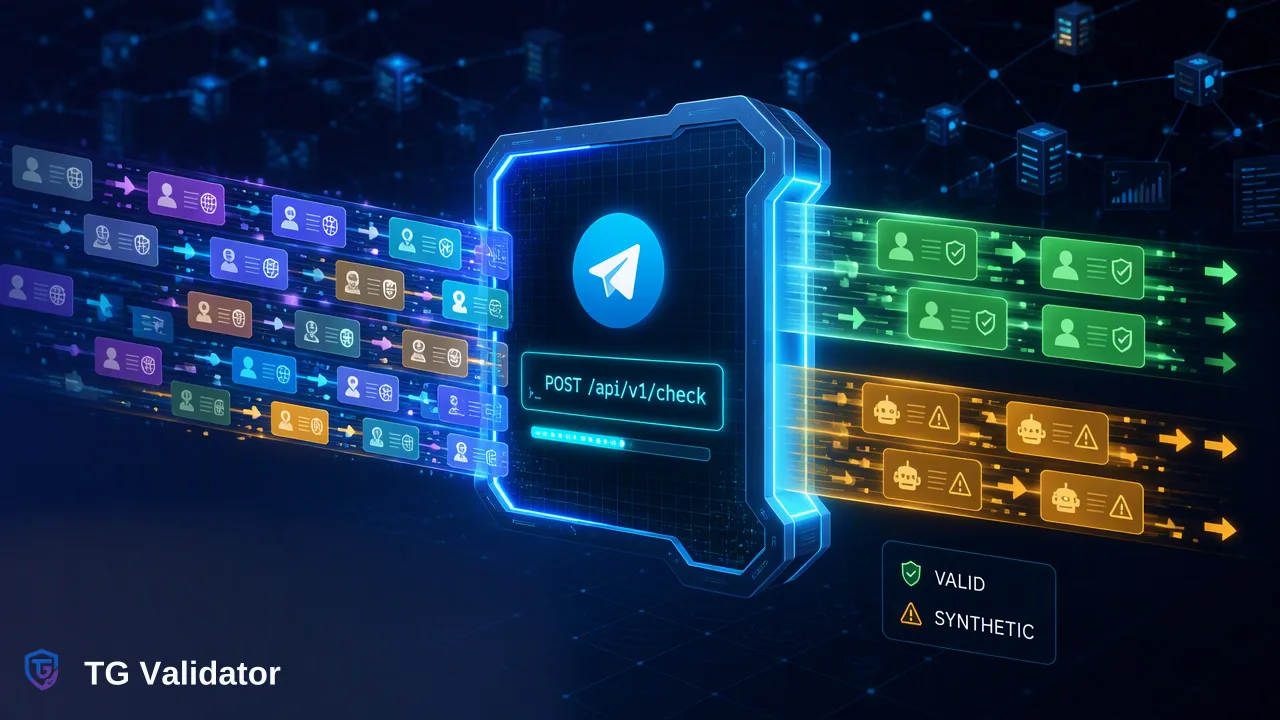
Sentetik kimlik dolandırıcılığının işleyişini, sahte profillerin nasıl oluşturulduğunu ve teknik ekiplerin risk değerlendirme iş akışlarını desteklemek için platform kayıt sinyallerini nasıl kullandığını anlayın.
Sentetik kimlik dolandırıcılığı, kötü niyetli kişilerin gerçek ve uydurma verileri birleştirerek yeni ve var olmayan bir kimlik oluşturmasıyla gerçekleşir. Mevcut bir profilin tamamını ele geçiren geleneksel kimlik hırsızlığının aksine bu yöntem, otomatik sistemleri atlatmak için çalınmış bir Sosyal Güvenlik numarası gibi meşru bilgileri sahte ayrıntılarla harmanlar. Kuruluşlar bu riski, platform kayıt durumu dahil çeşitli veri noktalarını analiz ederek azaltır. Bir kayıt kontrolü, bir telefon numarasına kontrol anında belirli bir hizmette ulaşılıp ulaşılamayacağına dair senkron bir gösterge sağlar ve daha kapsamlı bir risk değerlendirme stratejisinde diğer kontrollerin yanında girdilerden biri işlevi görür.
Sentetik Kimlik Dolandırıcılığı Nedir?
Sentetik kimlik dolandırıcılığı, faillerin gerçek bilgileri uydurma verilerle birleştirerek tamamen yeni ve var olmayan bir kimlik yarattığı bir finansal suç türüdür. Geleneksel kimlik hırsızlığı, gerçek bir kişinin yerleşik hesaplarını ele geçirmeyi veya yeni hesaplar açmak için o kişinin eksiksiz profilini kullanmayı içerir. Buna karşılık sentetik dolandırıcılık, melez bir profil oluşturmaya dayanır. Kimliğin meşru bileşenleri temel otomatik kontrollerden çoğu zaman geçtiği için kuruluşlar bu melez profilleri değerlendirirken ciddi zorluklarla karşılaşır. Bir sistem belirli bir veri noktasını sorguladığında yanıt geçerli görünebilir ve ona iliştirilmiş uydurma unsurları gizleyebilir. Bu nedenle teknik ekipler ve risk operatörleri, hesap açılışı veya hesap yönetimi sırasında sağlanan tanımlayıcıların meşruiyetini değerlendirmek için birden fazla farklı sinyale güvenmek zorundadır. Bu uydurmanın işleyişini anlamak, şüpheli profilleri daha fazla inceleme için işaretleyebilen iş akışları tasarlamanın ilk adımıdır.
Sahte Kimlikler Nasıl Oluşturulur
Sentetik bir kimliğin oluşturulması genellikle meşru ve çoğu zaman çalınmış bir veri noktasının edinilmesiyle başlar. Failler sıklıkla, reşit olmayan birine ait bir Sosyal Güvenlik numarası gibi kredi geçmişi veya dijital ayak izi sınırlı olan tanımlayıcıları hedef alır. Temel bir gerçek veri parçası elde edildikten sonra kötü niyetli kişiler bunu hayali bir isim, yeni oluşturulmuş bir e-posta adresi veya yakın zamanda edinilmiş bir telefon numarası gibi uydurma bilgilerle harmanlar. Bu harmanlanmış profil daha sonra sistematik olarak dijital ekosistemlere sokulur. Amaç, otomatik sistemlere ve risk modellerine meşru görünen bir profil oluşturmaktır. Sahte kimlik, hizmetlere başvurarak, hesaplar oluşturarak veya dijital platformlarla etkileşime girerek yavaş yavaş bir ayak izi biriktirir. Zamanla bu ayak izi, yeni başvuruları değerlendiren kuruluşlara sentetik kimliği gerçek bir kullanıcı gibi gösterebilir. Sonuç olarak kuruluşlar, davranışlarının ve erişilebilirliklerinin beklenen temel örüntülerle uyumlu olup olmadığını belirlemek için kimliğin telefon numarası veya e-posta adresi gibi bireysel bileşenlerini analiz etmelidir.
Doğrulama Sinyallerinin Rolü
Yeni gönderilen profillerle ilişkili riski değerlendirmek için kuruluşlar, bir hesaba iliştirilmiş bireysel tanımlayıcıları değerlendirmek üzere çeşitli doğrulama sinyalleri kullanır. Bu sinyallerden biri, belirli bir telefon numarasının şu anda bir dijital platformla ilişkili olup olmadığını belirleyen platform kayıt kontrolüdür. Teknik bir ekip bir numarayı sorguladığında ortaya çıkan veri, kuruluşa o tanımlayıcının söz konusu mesajlaşma hizmetinde bir varlığı olup olmadığını bildirir. Bu, profili inceleyen risk operatörleri için bağlam sağlar. Ancak bu sinyallerin sınırlarını anlamak kritik önemdedir. Kayıt durumu yalnızca teknik bir erişilebilirlik göstergesi işlevi görür ve daha kapsamlı değerlendirme sürecine nesnel bir veri noktası ekler.
Platform Kontrollerini Risk İş Akışlarına Entegre Etmek
Teknik ekipler platform kayıt kontrollerini çok katmanlı bir risk değerlendirme stratejisinin bileşenlerinden biri olarak entegre eder. Sentetik kimlikler tekil kontrollerden geçecek şekilde tasarlandığından kuruluşlar kayıtları birden fazla değerlendirme adımından geçirir ve dahili kararlara bilgi sağlamak ile manuel incelemeleri önceliklendirmek için erişilebilirlik sinyallerini kullanır. Bu kontrolleri uygularken geliştiriciler, hesap açılışı veya inceleme aşamasında tanımlayıcıları sorgulamak için genellikle senkron bir REST API kullanır. Örneğin TG Validator gibi bir platform kullanıldığında sistem, bir telefon numarasını POST /api/v1/check isteğiyle E.164 formatında gönderir. İstek bir X-API-Key başlığı ve hizmet türünü belirten, {"service_type": "tg", "identifier": "<E.164 number>"} gibi bir JSON gövdesi içerir. API isteği senkron olarak işler ve bir kod, bir mesaj ve bir data nesnesi içeren bir yanıt zarfı döndürür. Kontrol tamamlanırsa data.registered alanı, Telegram kayıt durumunu gösteren bir boolean değer sağlar. Karara bağlanamayan bir kontrol, tamamlanmış bir sonuç yerine sıfır olmayan bir iş kodu döndürür. Bu aynı yanıt iş akışını dahil eden kuruluşlar, olağan dışı erişilebilirlik örüntüleri sergileyen profilleri programatik olarak işaretleyebilir. Gönderilen bir telefon numarası beklenen dijital ayak izinden yoksunsa sistem, başvuruyu ek doğrulamaya veya manuel durum tespitine yönlendirebilir. Bu yapılandırılmış yönlendirme, sinyali otonom bir dolandırıcılık tespiti veya kesin bir kimlik kanıtı olarak ele almadan inceleme sürecini destekler.
SSS
Bir platform kayıt sinyali risk değerlendirmesinde nasıl yardımcı olur?
Bir platform kayıt sinyali, değerlendirme sürecine teknik bir erişilebilirlik göstergesi ekleyerek ekiplerin profilleri incelemesine yardımcı olur. Uydurma olabilecek kimlikler değerlendirilirken gönderilen bir telefon numarasının belirli bir platformda varlığı olup olmadığını bilmek dahili kararlara bilgi sağlayabilir, manuel incelemelerin önceliklendirilmesini destekleyebilir ve çok katmanlı bir risk stratejisinde diğer kontrollerin yanında girdilerden biri olarak işlev görebilir.
Teknik ekipler senkron kayıt kontrollerini nasıl uygular?
Teknik ekipler kayıt kontrollerini genellikle senkron bir REST API kullanarak entegre eder. Sistemler bir telefon numarasını E.164 formatında gönderir ve sonucu aynı yanıtta alır. Örneğin bir istek, X-API-Key başlığı ve service_type=tg gövdesiyle bir POST /api/v1/check uç noktası kullanabilir. Ortaya çıkan data.registered boolean değeri daha sonra kayıtları yönlendirmek veya ek doğrulama iş akışlarını tetiklemek için kullanılır.