
De Deno à Cloudflare: Como a consolidação da infraestrutura impacta seu fluxo de trabalho de API
Explore como a consolidação da infraestrutura afeta a confiabilidade da API e aprenda a gerenciar concorrência, timeouts e fluxos de trabalho resilientes.
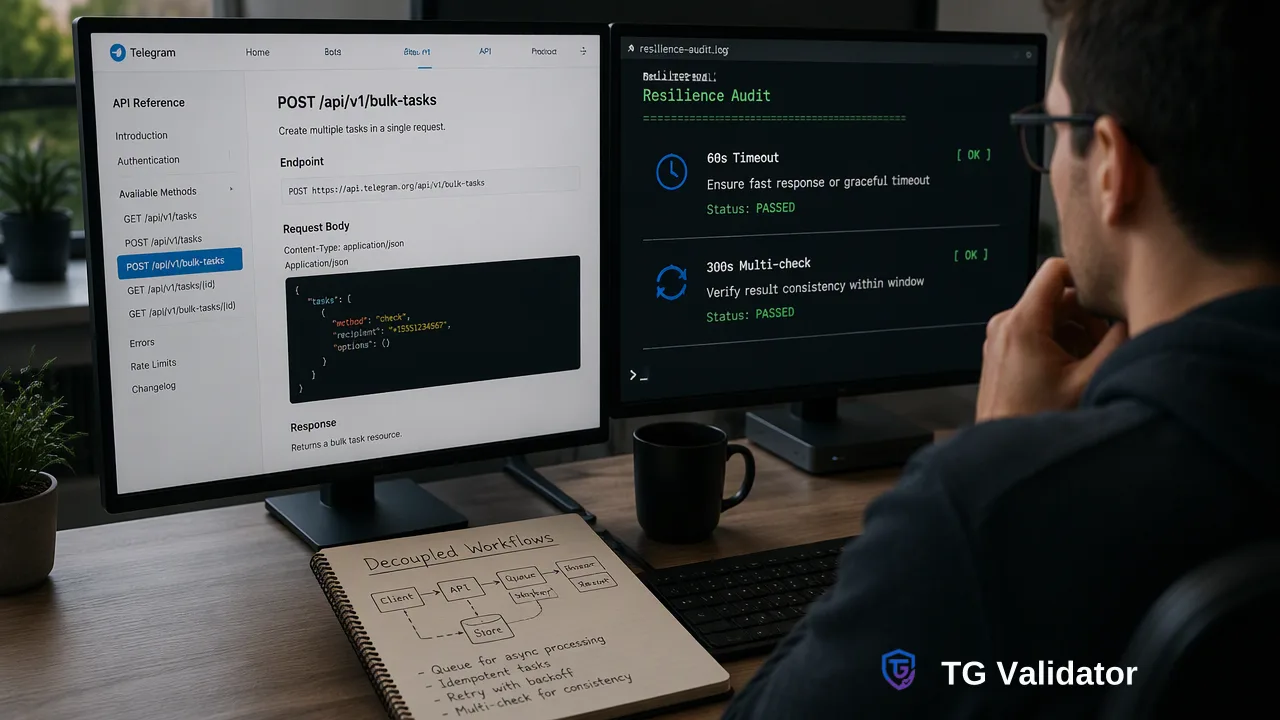
A consolidação da infraestrutura em cadeias de ferramentas de desenvolvedor e plataformas de hospedagem destaca a necessidade de padrões de integração resilientes. Este guia fornece uma estrutura de auditoria técnica focada em controles de concorrência, timeouts previsíveis e fluxos de trabalho desacoplados para manter a confiabilidade da API.
A grande consolidação da infraestrutura, exemplificada por aquisições de plataformas em runtimes e camadas de hospedagem, sinaliza uma mudança do setor em direção a ambientes de execução unificados. Para as equipes de engenharia, essas transições estruturais introduzem volatilidade potencial em dependências upstream. Manter a confiabilidade da API exige desacoplar a lógica de negócios das mudanças subjacentes da plataforma por meio de governança explícita de concorrência, configurações sistemáticas de timeout e tratamento defensivo de solicitações. Ao auditar parâmetros de integração e aderir a modelos de concorrência documentados, as equipes estabelecem limites operacionais previsíveis, independentemente das mudanças nos ecossistemas de hospedagem externos.
O impacto da consolidação da infraestrutura na confiabilidade da API
A consolidação estratégica de cadeias de ferramentas de desenvolvimento, runtimes de execução e redes de hospedagem distribuídas altera as suposições que as equipes de engenharia fazem sobre dependências externas. Quando plataformas independentes se fundem em ambientes unificados, as estruturas de implantação, o roteamento de saída e as camadas de agendamento subjacentes passam por ajustes estruturais. Mesmo modificações sutis nos ambientes de runtime podem causar efeitos em cascata, introduzindo jitter, alterando limites de conexão e expondo fragilidades em integrações de serviços externos.
A confiabilidade da API depende de isolar pipelines de dados críticos dessas mudanças ambientais. Arquiteturas de engenharia que pressupõem largura de banda infinita ou latência upstream estática permanecem vulneráveis a quedas de conexão inesperadas e gargalos de enfileiramento. O desacoplamento de processos vitais exige que os desenvolvedores avaliem contratos de plataformas externas com base em seus limites operacionais documentados, em vez de comportamentos temporários da plataforma. Estabelecer um pipeline de conexão resiliente requer disciplina rigorosa de interface, interceptação defensiva de erros e gerenciamento sistemático de recursos.
Auditando sua estratégia de integração para previsibilidade do sistema
Uma auditoria de integração abrangente examina como os serviços cliente despacham payloads, processam resultados síncronos e isolam domínios de falha. Quando as infraestruturas de hospedagem se fundem, as suposições sobre cotas de solicitação e capacidade paralela devem ser testadas novamente. A previsibilidade do sistema surge do design de integrações que se comportam de forma consistente sob condições variáveis de rede.
As equipes que auditam sua camada de comunicação externa devem avaliar várias dimensões operacionais principais:
Limitação de concorrência do lado do cliente: Os fluxos de trabalho devem regular quantos sockets ou workers paralelos despacham tarefas simultaneamente, evitando picos repentinos de solicitações que acionam o estrangulamento defensivo upstream.
Orçamentos de execução granulares: Cada transação requer limites de timeout discretos correspondentes à sua complexidade de dados, garantindo que sockets travados sejam encerrados de forma previsível.
Análise determinística de status: Os manipuladores downstream devem avaliar envelopes de resposta estruturados e códigos de status documentados, tratando interrupções de rede inesperadas como eventos de fluxo de trabalho distintos.
Verificação de dados desacoplada: As verificações de verificação — como a validação de dados de registro na plataforma — devem ser executadas por meio de abstrações de API padronizadas, em vez de dependências de runtime específicas da plataforma.
Gerenciando concorrência e timeouts para fluxos de trabalho resilientes
Controles de integração concretos são visíveis em fluxos de trabalho de verificação padronizados, como os fornecidos pelo TG Validator para Verificação de registro no Telegram. A documentação pública da API do TG Validator define limites operacionais claros projetados para preservar o equilíbrio do sistema: cada conta de usuário mantém um limite de cinco verificações em andamento, com limites de timeout estabelecidos em 60 segundos para uma verificação única e 300 segundos para uma verificação múltipla. Além disso, apenas uma verificação múltipla é executada por conta a qualquer momento.
| Tipo de controle | Especificação documentada | Benefício operacional |
|---|---|---|
| Concorrência em andamento | Máximo de 5 verificações simultâneas | Evita o esgotamento de sockets do lado do cliente e sobrecarga do servidor |
| Timeout de verificação única | Janela de execução de 60 segundos | Libera recursos do cliente prontamente se um endpoint degradar |
| Timeout de verificação múltipla | Janela de execução de 300 segundos | Acomoda avaliações de payload em lote de forma previsível |
| Concorrência de verificação múltipla | Execução ativa única por conta | Sequencia tarefas intensivas para manter o throughput do sistema |
Em vez de publicar um limite fixo de solicitações por minuto, os provedores de serviço exigem que as equipes consultem a documentação atual da API para políticas de uso. A adesão a esses limites de concorrência documentados estabiliza o throughput do cliente, permitindo que verificações operacionais de alto volume funcionem sem problemas em meio à evolução mais ampla da infraestrutura.
Melhores práticas arquiteturais para fluxos de trabalho desacoplados
Construir sistemas resilientes em meio à consolidação contínua do setor exige estruturar integrações para absorver mudanças upstream sem problemas. Aplicações que processam verificações de registro ou sinais de validação de alta frequência podem aplicar padrões estruturais específicos para reforçar a confiabilidade.
Separação de carga de trabalho síncrona e assíncrona
Interações diretas com o usuário se beneficiam de endpoints síncronos de registro único, como POST /api/v1/check ou pequenos lotes síncronos via POST /api/v1/batch-check. Essas chamadas produzem sinais de alcance imediatos dentro do envelope de resposta documentado. Por outro lado, pipelines de dados em segundo plano que lidam com grande volume devem adotar padrões de tarefas assíncronas. O uso de POST /api/v1/bulk-tasks permite que os sistemas enfileirem trabalhos de validação, verifiquem o status do processamento por meio de GET /api/v1/bulk-tasks/{id} e recuperem resultados abrangentes sem prender threads de aplicação em tempo real. Limites de arquivo e volume por produto se aplicam a tarefas assíncronas, conforme detalhado na documentação atual da API.
Encapsulamento defensivo de erros
Transições de plataformas externas frequentemente introduzem códigos de status HTTP alterados ou redefinições temporárias de conexão. O código de produção deve isolar chamadas upstream dentro de padrões de disjuntor (circuit-breaker). Quando uma verificação de API produz um código de negócio indeciso ou diferente de zero, a aplicação deve rotear a transação afetada para um pipeline de revisão interna, em vez de interromper o fluxo de trabalho mais amplo. Os sinais de registro no Telegram fornecem verificação de presença de conta no momento da verificação, oferecendo informações críticas para roteamento e filtragem sem fazer suposições sem suporte sobre atividade do usuário ou identidade do usuário.
Ao codificar limites de concorrência, ajustar orçamentos de timeout e separar verificações síncronas de trabalhos de arquivo assíncronos, as equipes de engenharia isolam suas aplicações da volatilidade da hospedagem e garantem estabilidade arquitetural a longo prazo.
FAQ
Como as equipes podem garantir a confiabilidade da API durante transições de infraestrutura?
As equipes mantêm a estabilidade isolando operações de dados principais atrás de abstrações claras do lado do cliente. As principais táticas incluem auditar parâmetros de taxa upstream, aplicar timeouts rigorosos no cliente, manipular códigos de resposta de forma determinística e impedir que a execução concorrente ilimitada esgote pools de conexão locais ou remotos.
Por que os controles de concorrência são importantes para a estabilidade do fluxo de trabalho da API?
Os controles de concorrência evitam a inundação de solicitações e a escassez de recursos tanto no lado do cliente quanto no do provedor. Estabelecer limites definidos para solicitações em andamento, como gerenciar um máximo de cinco verificações simultâneas, estabiliza o throughput, preserva a memória e evita falhas de conexão em cascata quando runtimes externos sofrem picos de latência.
Qual o papel das configurações de timeout no gerenciamento de dependências de API?
Timeouts previsíveis impedem que threads de execução do cliente fiquem travadas indefinidamente durante a degradação da rede downstream. Diferenciar durações de timeout com base na complexidade do payload — por exemplo, alocando 60 segundos para avaliações de registro único e 300 segundos para operações de múltiplos registros — garante que os sistemas cliente liberem recursos bloqueados e manipulem novas tentativas de forma limpa.
Saiba mais
Escolha as informações do produto que se encaixam na próxima etapa do seu fluxo de trabalho.