
Produktleitfaden
Datenschutz und Compliance in Workflows zur Telefonnummernprüfung: ein Leitfaden für Entwickler
Datenschutz-Best-Practices für die Telefonnummernprüfung: wie Entwickler mit synchronen Workflows die Datenoffenlegung minimieren und Compliance wahren.
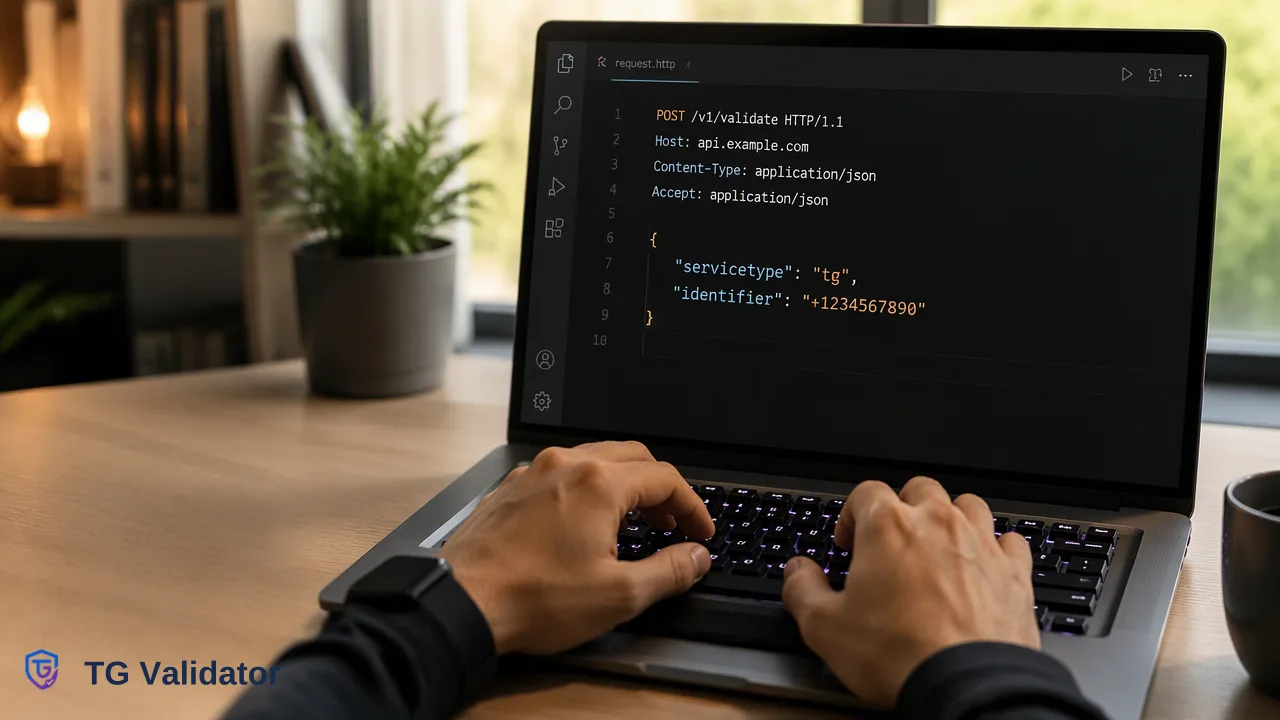
Ein technischer Leitfaden für Entwickler zur Wahrung von Datenschutz und Compliance bei der Telefonnummernprüfung, mit Schwerpunkt auf Datenminimierung, synchronen API-Workflows und der Unterscheidung zwischen Verantwortlichen und Auftragsverarbeitern.
Bei der Integration einer Telefonnummernprüfung handeln Organisationen als Verantwortliche und müssen sicherstellen, dass externe Prüfanbieter ausschließlich als Auftragsverarbeiter tätig sind. Die Umsetzung von Datenschutz-Best-Practices für die Telefonnummernprüfung erfordert strikte Datenminimierung, das heißt, nur die notwendige Kennung an den Prüfdienst zu senden und alle überflüssigen personenbezogenen Metadaten aus API-Anfragen zu entfernen. Da Telefonnummern nach Regelwerken wie der DSGVO als personenbezogene Daten gelten, müssen Teams sichere Workflows aufbauen, die die Privatsphäre der Nutzer respektieren. Indem Entwickler auf synchrone API-Prüfungen setzen und Prüfergebnisse als flüchtige Signale statt als dauerhafte Datensätze behandeln, können sie die Erreichbarkeit auf einer Plattform validieren, ohne ihren Datenbestand unnötig zu vergrößern.
Die Datenschutzlandschaft der Telefonnummernprüfung
In der modernen digitalen Infrastruktur dienen Telefonnummern als wichtige Werkzeuge für Routing und Kommunikation. Da eine Telefonnummer jedoch eine Person eindeutig identifizieren kann, gilt sie nach wichtigen Regelwerken wie der Datenschutz-Grundverordnung (DSGVO) als personenbezogenes Datum. Diese Einstufung bedeutet, dass jedes System, das Telefonnummern verarbeitet, speichert oder überträgt, mit Datenschutz als Grundprinzip gestaltet sein muss. Wenn Organisationen externe Dienste integrieren, um Telefonnummern zu validieren oder den Registrierungsstatus auf einer Plattform zu prüfen, führen sie externe Datenflüsse in ihre Architektur ein. Um die Compliance zu unterstützen, müssen Prüf-Workflows dem Grundsatz des Datenschutzes durch Technikgestaltung folgen. Dazu gehört, genau zu erfassen, wohin Telefonnummern gelangen, zu verstehen, wie lange sie von externen Systemen aufbewahrt werden, und sicherzustellen, dass die Übermittlung dieser Daten strikt auf den vorgesehenen betrieblichen Zweck beschränkt ist. Wenn Teams Telefonnummern mit derselben Sicherheitsstrenge behandeln wie Passwörter oder Finanzdaten, verringern sie das Risiko einer unbefugten Offenlegung.
Rollen festlegen: Verantwortlicher vs. Auftragsverarbeiter
Eine grundlegende Voraussetzung für eine konforme Datenverarbeitung ist die klare Festlegung der rechtlichen Rollen der am Workflow beteiligten Stellen. Im Kontext der Telefonnummernprüfung ist das Unternehmen, das die Telefonnummer beim Nutzer erhebt, der Verantwortliche. Der Verantwortliche legt den Zweck der Datenerhebung und die Mittel ihrer Verarbeitung fest. Der externe Prüfanbieter hingegen ist der Auftragsverarbeiter. Die Rolle des Auftragsverarbeiters beschränkt sich strikt darauf, die Prüfung im Auftrag des Verantwortlichen durchzuführen. Ein konformer Workflow setzt voraus, dass der Auftragsverarbeiter die Daten nicht zweckentfremdet, sie nicht über den Rahmen der unmittelbaren Prüfung hinaus speichert und sie nicht für eigene kommerzielle Zwecke nutzt. Durch diese klare Abgrenzung können Organisationen externe APIs nutzen, um ihre internen Entscheidungen zu fundieren, ohne die Kontrolle über die von ihnen erhobenen personenbezogenen Daten abzugeben.
Best Practices für die Datenminimierung in API-Anfragen
Datenminimierung bedeutet, die Erhebung und Übermittlung personenbezogener Daten auf das zu beschränken, was für eine bestimmte Aufgabe unbedingt erforderlich ist. Bei der Integration einer Prüf-API müssen Entwickler nicht wesentliche Metadaten aktiv entfernen, bevor die Anfrage verarbeitet wird. Interne Nutzer-IDs, Namen, IP-Adressen und Kontoverläufe sollten niemals in den Nutzdaten enthalten sein, die an einen Netzwerkanbieter gesendet werden. Wenn Sie beispielsweise TG Validator zur Prüfung des Telegram-Registrierungsstatus verwenden, erzwingt der dokumentierte Anfragevertrag eine strikte Datenminimierung. Entwickler senden eine POST-Anfrage an /api/v1/check mit dem Header X-API-Key und einem Header Content-Type: application/json. Der JSON-Body benötigt nur zwei Felder: {"service_type": "tg", "identifier": "<E.164 number>"}. Nummern müssen im E.164-Format übermittelt werden, um eine genaue Verarbeitung sicherzustellen. Durch die Beschränkung der Nutzdaten auf diese standardisierte Kennung und den Ziel-Diensttyp stellen Teams sicher, dass dem Auftragsverarbeiter keine überflüssigen personenbezogenen Metadaten offengelegt werden. Das zurückgegebene öffentliche data-Objekt enthält nur service_type, identifier und registered, sodass der gesamte Datenaustausch eng begrenzt bleibt.
Sichere Workflow-Integration und synchrone Verarbeitung
Die Architektur einer Prüf-API wirkt sich erheblich auf ihren Datenschutz-Fußabdruck aus. Eine synchrone Prüfung vermeidet die dauerhafte Speicherung sensibler Kennungen in Zwischen-Warteschlangen. TG Validator ist ein synchrones Produkt: Eine Anfrage für eine einzelne Nummer liefert ein Ergebnis in derselben HTTP-Antwort. Für Vorgänge mit höherem Durchsatz akzeptiert ein synchroner Batch-Endpunkt bis zu 100 Kennungen in einer Anfrage und liefert den gesamten Batch in derselben Antwort oder schlägt als Ganzes fehl. Da es sich nicht um einen Workflow mit Einreichen von Aufgaben, Polling, Callback oder Download handelt, müssen Entwickler keine komplexen Webhook-Listener oder temporären Datenbanken aufbauen, die personenbezogene Daten unbeabsichtigt länger als nötig speichern könnten. Der äußere Antwort-Umschlag einer abgeschlossenen Prüfung besteht lediglich aus code, msg und data. Indem Teams das Ergebnis sofort im Arbeitsspeicher verarbeiten und die rohe API-Antwort verwerfen, können sie Prüfergebnisse als flüchtige Signale behandeln und ihre technische Umsetzung noch stärker an den Grundsätzen der Datenminimierung ausrichten.
Prüfsignale konform interpretieren
Zur Wahrung der Compliance gehört auch, dass Organisationen die erhaltenen Daten richtig interpretieren und einordnen. Wird die Bedeutung eines Prüfergebnisses überschätzt, kann dies zu unsachgemäßem Umgang mit Daten oder fehlerhaften automatisierten Entscheidungen führen. Der öffentliche Prüfvertrag besagt, dass der Dienst tg diesen Registrierungsstatus im Feld data.registered als booleschen Wert zurückgibt. Wenn Organisationen verstehen, dass es sich ausschließlich um ein Kontopräsenzsignal handelt, können sie es zur Unterstützung interner Routing- oder Prüf-Workflows nutzen, ohne das Signal fälschlich als verifizierte Identitätsdaten einzustufen.
API-Nutzung und Fehlerbehandlung sicher steuern
Eine robuste Fehlerbehandlung ist ein entscheidender Bestandteil einer sicheren Integration. Wenn eine API-Anfrage fehlschlägt oder abläuft, muss das System sicher fehlschlagen, ohne sensible Kennungen im Klartext zu protokollieren oder den Fehler als gültigen Datenpunkt fehlzuinterpretieren. Die öffentliche API-Dokumentation von TG Validator beschreibt Parallelitäts- und Timeout-Kontrollen pro Nutzer. Ablehnungen wegen des Parallelitätslimits werden zurückgegeben, bevor eine Prüfung angelegt wird, und erzeugen kein abgeschlossenes Prüfergebnis. Kann eine Prüfung nicht entschieden werden, gibt die API zudem einen Business-Code ungleich null und kein abgeschlossenes Ergebnisobjekt zurück. Entwickler müssen sicherstellen, dass ihre Anwendungen diese Business-Codes ungleich null korrekt auswerten, statt anzunehmen, dass eine unbestimmte Prüfung eine fehlende Registrierung bedeutet.
FAQ
Warum gelten Telefonnummern in Prüf-Workflows als personenbezogene Daten?
Telefonnummern sind eindeutige Kennungen, die sich oft direkt einer Person zuordnen lassen. Nach Datenschutzregelwerken wie der DSGVO gilt jeder Datenpunkt, der eine Person identifizieren kann, als personenbezogenes Datum, weshalb Organisationen beim Umgang damit strenge Datenschutzkontrollen, Datenminimierung und sichere Verarbeitungsprotokolle anwenden müssen.
Was ist der Unterschied zwischen einem Verantwortlichen und einem Auftragsverarbeiter?
Ein Verantwortlicher ist die Stelle, die Zweck und Mittel der Verarbeitung personenbezogener Daten festlegt, etwa ein Unternehmen, das die Telefonnummer eines Nutzers erhebt. Ein Auftragsverarbeiter ist eine externe Stelle, etwa ein Anbieter einer Prüf-API, die die Daten ausschließlich im Auftrag und nach den Weisungen des Verantwortlichen verarbeitet.
Wie können Entwicklungsteams die Offenlegung von Daten bei der Nutzung einer Prüf-API minimieren?
Teams können die Offenlegung von Daten minimieren, indem sie alle nicht wesentlichen Metadaten – etwa Namen, E-Mail-Adressen oder interne Nutzer-IDs – vor der Übermittlung aus ihren API-Nutzdaten entfernen. Die Anfrage sollte nur genau die vom Anbieter benötigte, korrekt formatierte Kennung enthalten, damit keine überflüssigen personenbezogenen Informationen weitergegeben werden.
Wie unterstützt eine synchrone API-Antwort den Datenschutz?
Eine synchrone API liefert das Prüfergebnis in derselben HTTP-Antwort wie die Anfrage. Dieser Workflow mit Antwort in derselben Antwort macht asynchrone Aufgabenwarteschlangen, Polling-Mechanismen oder Callback-Webhooks überflüssig und verringert die Zahl der Stellen, an denen sensible Kennungen während der Verarbeitung vorübergehend gespeichert oder offengelegt werden könnten.
Welches Format sollten Telefonnummern für eine genaue Verarbeitung haben?
Telefonnummern müssen im E.164-Format übermittelt werden. Dieses standardisierte internationale Format gewährleistet ein genaues Routing und eine genaue Verarbeitung, was Validierungsfehler vermeiden hilft und einen effizienten Umgang mit Daten unterstützt.