
Panduan produk
Privasi Data dan Kepatuhan dalam Alur Kerja Verifikasi Telepon: Panduan untuk Pengembang
Pelajari praktik terbaik privasi data untuk verifikasi telepon: cara pengembang meminimalkan paparan data dan menjaga kepatuhan dengan alur kerja sinkron.
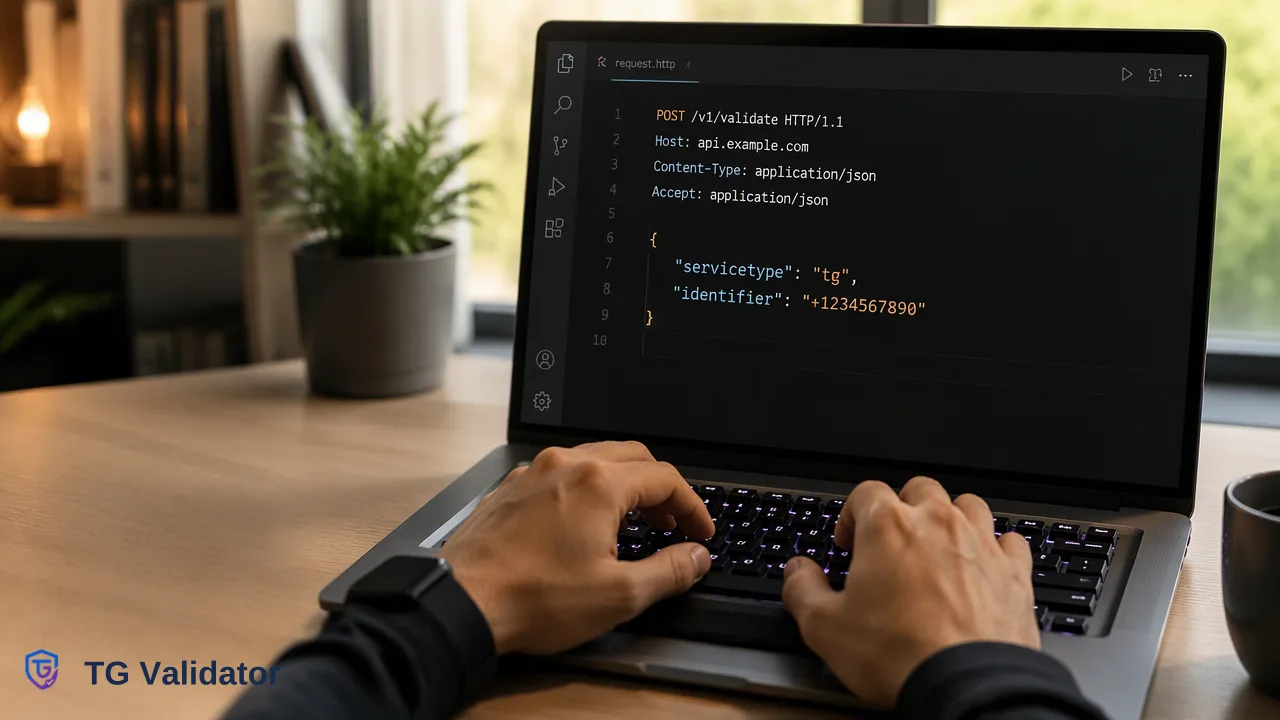
Panduan teknis bagi pengembang untuk menjaga privasi data dan kepatuhan selama verifikasi telepon, dengan fokus pada minimisasi data, alur kerja API sinkron, dan perbedaan antara pengendali data dan pemroses data.
Saat mengintegrasikan verifikasi telepon, organisasi bertindak sebagai pengendali data dan harus memastikan bahwa penyedia verifikasi pihak ketiga beroperasi semata-mata sebagai pemroses data. Menerapkan praktik terbaik privasi data untuk verifikasi telepon memerlukan minimisasi data yang ketat, yang berarti hanya mengirim identifier yang diperlukan ke layanan verifikasi dan menghapus semua metadata pribadi yang tidak relevan dari permintaan API. Karena nomor telepon digolongkan sebagai data pribadi dalam kerangka kerja seperti GDPR, tim harus membangun alur kerja yang aman dan menghormati privasi pengguna. Dengan mengandalkan pemeriksaan API sinkron dan memperlakukan hasil verifikasi sebagai sinyal sementara, bukan catatan permanen, pengembang dapat memvalidasi keterjangkauan di platform tanpa memperluas jejak data mereka secara tidak perlu.
Lanskap Privasi dalam Verifikasi Telepon
Dalam infrastruktur digital modern, nomor telepon berfungsi sebagai alat perutean dan komunikasi yang penting. Namun, karena nomor telepon dapat mengidentifikasi seseorang secara unik, nomor telepon digolongkan sebagai data pribadi dalam kerangka regulasi utama seperti General Data Protection Regulation (GDPR). Penggolongan ini berarti setiap sistem yang menangani, menyimpan, atau mengirimkan nomor telepon harus dirancang dengan privasi sebagai prinsip dasar. Saat organisasi mengintegrasikan layanan pihak ketiga untuk memvalidasi nomor telepon atau memeriksa status pendaftaran di platform, mereka menambahkan aliran data eksternal ke dalam arsitektur mereka. Untuk mendukung kepatuhan, alur kerja verifikasi harus mengutamakan privasi sejak tahap desain (privacy by design). Hal ini mencakup pemetaan secara tepat ke mana saja nomor telepon mengalir, pemahaman berapa lama nomor tersebut disimpan oleh sistem eksternal, dan memastikan bahwa pengiriman data ini dibatasi secara ketat pada tujuan operasional yang dimaksud. Memperlakukan nomor telepon dengan ketelitian keamanan yang sama seperti kata sandi atau data keuangan membantu tim mengurangi risiko paparan yang tidak sah.
Menetapkan Peran: Pengendali vs. Pemroses
Persyaratan mendasar untuk pemrosesan data yang patuh adalah menetapkan dengan jelas peran hukum setiap entitas yang terlibat dalam alur kerja. Dalam konteks verifikasi telepon, bisnis yang mengumpulkan nomor telepon dari pengguna bertindak sebagai pengendali data. Pengendali bertanggung jawab menentukan tujuan pengumpulan data dan cara data tersebut akan diproses. Sebaliknya, penyedia verifikasi pihak ketiga bertindak sebagai pemroses data. Peran pemroses dibatasi secara ketat pada pelaksanaan pemeriksaan verifikasi atas nama pengendali. Alur kerja yang patuh mensyaratkan bahwa pemroses tidak menggunakan data untuk tujuan lain, tidak menyimpannya melampaui cakupan pemeriksaan yang sedang dilakukan, dan tidak menggunakannya untuk keuntungan komersial sendiri. Dengan menetapkan batasan yang jelas ini, organisasi dapat memanfaatkan API eksternal sebagai masukan bagi keputusan internal tanpa melepaskan tata kelola atas data pribadi yang mereka kumpulkan.
Praktik Terbaik Minimisasi Data dalam Permintaan API
Minimisasi data adalah praktik membatasi pengumpulan dan pengiriman data pribadi hanya pada hal yang benar-benar diperlukan untuk menyelesaikan tugas tertentu. Saat mengintegrasikan API verifikasi, pengembang harus secara aktif menghapus metadata yang tidak penting sebelum memproses permintaan. ID pengguna internal, nama, alamat IP, dan riwayat akun tidak boleh disertakan dalam payload yang dikirim ke penyedia jaringan. Misalnya, saat menggunakan TG Validator untuk memeriksa status pendaftaran Telegram, kontrak permintaan yang terdokumentasi menerapkan minimisasi data yang ketat. Pengembang mengirim permintaan POST ke /api/v1/check menggunakan header X-API-Key dan header Content-Type: application/json. Body JSON hanya memerlukan dua kolom: {"service_type": "tg", "identifier": "<E.164 number>"}. Nomor harus dikirim dalam format E.164 untuk memastikan pemrosesan yang akurat. Dengan membatasi payload pada identifier terstandar ini dan jenis layanan target, tim memastikan tidak ada metadata pribadi tambahan yang terpapar ke pemroses. Objek data publik yang dikembalikan hanya berisi service_type, identifier, dan registered, sehingga seluruh pertukaran data tetap dalam cakupan yang sempit.
Integrasi Alur Kerja yang Aman dan Pemrosesan Sinkron
Desain arsitektur API verifikasi sangat memengaruhi jejak privasinya. Verifikasi sinkron menghindari kebutuhan penyimpanan permanen identifier sensitif dalam antrean perantara. TG Validator beroperasi sebagai produk sinkron: permintaan satu nomor mengembalikan satu hasil dalam respons HTTP yang sama. Untuk operasional yang membutuhkan throughput lebih tinggi, endpoint batch sinkron menerima hingga 100 identifier dalam satu permintaan dan mengembalikan seluruh batch atau gagal secara keseluruhan dalam respons yang sama. Karena ini bukan alur kerja berupa pengiriman tugas, polling, callback, atau unduhan, pengembang tidak perlu membangun listener webhook yang rumit atau basis data sementara yang mungkin tanpa sengaja menyimpan data pribadi lebih lama dari yang diperlukan. Amplop respons luar untuk pemeriksaan yang selesai hanya terdiri dari code, msg, dan data. Dengan memproses hasil langsung di memori dan membuang respons API mentah, tim dapat memperlakukan hasil verifikasi sebagai sinyal sementara, sehingga implementasi teknis mereka semakin selaras dengan prinsip minimisasi data.
Menafsirkan Sinyal Verifikasi secara Patuh
Menjaga kepatuhan juga mengharuskan organisasi menafsirkan dan membatasi cakupan data yang mereka terima secara akurat. Melebih-lebihkan makna hasil verifikasi dapat menyebabkan penanganan data yang tidak tepat atau pengambilan keputusan otomatis yang keliru. Kontrak pemeriksaan publik menyatakan bahwa layanan tg mengembalikan status pendaftaran ini di kolom data.registered sebagai nilai boolean. Dengan memahami bahwa ini semata-mata sinyal keberadaan akun, organisasi dapat menggunakannya sebagai masukan bagi alur kerja perutean atau tinjauan internal tanpa keliru menggolongkan sinyal tersebut sebagai data identitas yang terverifikasi.
Mengelola Penggunaan API dan Penanganan Kesalahan secara Aman
Penanganan kesalahan yang andal adalah komponen penting dari integrasi yang aman. Saat permintaan API gagal atau melewati batas waktu, sistem harus gagal secara aman tanpa mencatat identifier sensitif dalam teks biasa atau salah menafsirkan kegagalan sebagai titik data yang valid. Dokumentasi API publik TG Validator menjelaskan kontrol konkurensi per pengguna dan batas waktu. Penolakan karena batas konkurensi dikembalikan sebelum pemeriksaan dibuat dan tidak menghasilkan hasil pemeriksaan yang selesai. Selain itu, jika sebuah pemeriksaan tidak dapat ditentukan, API mengembalikan kode bisnis bukan nol dan tidak ada objek hasil yang selesai. Pengembang harus memastikan aplikasi mereka mengurai kode bisnis bukan nol ini dengan benar, alih-alih menganggap pemeriksaan yang tidak dapat ditentukan berarti nomor tersebut tidak terdaftar.
FAQ
Mengapa nomor telepon dianggap data pribadi dalam alur kerja verifikasi?
Nomor telepon adalah identifier unik yang sering kali dapat dikaitkan langsung dengan seseorang. Dalam kerangka privasi seperti GDPR, setiap titik data yang dapat mengidentifikasi seseorang digolongkan sebagai data pribadi, sehingga organisasi wajib menerapkan kontrol privasi yang ketat, minimisasi data, dan protokol pemrosesan yang aman saat menanganinya.
Apa perbedaan antara pengendali data dan pemroses data?
Pengendali data adalah entitas yang menentukan tujuan dan cara pemrosesan data pribadi, seperti bisnis yang mengumpulkan nomor telepon pengguna. Pemroses data adalah entitas pihak ketiga, seperti penyedia API verifikasi, yang memproses data semata-mata atas nama dan berdasarkan instruksi pengendali.
Bagaimana tim pengembang dapat meminimalkan paparan data saat menggunakan API verifikasi?
Tim dapat meminimalkan paparan data dengan menghapus semua metadata yang tidak penting—seperti nama, alamat email, atau ID pengguna internal—dari payload API sebelum mengirimkan data. Permintaan hanya boleh berisi identifier persis yang diperlukan penyedia, dengan format yang benar, untuk memastikan tidak ada informasi pribadi tambahan yang dibagikan.
Bagaimana respons API sinkron mendukung privasi data?
API sinkron mengembalikan hasil verifikasi dalam respons HTTP yang sama dengan permintaan. Alur kerja dengan respons yang sama ini menghilangkan kebutuhan akan antrean tugas asinkron, mekanisme polling, atau webhook callback, sehingga mengurangi jumlah tempat di mana identifier sensitif mungkin tersimpan sementara atau terpapar selama pemrosesan.
Format apa yang harus digunakan nomor telepon untuk memastikan pemrosesan yang akurat?
Nomor telepon harus dikirim dalam format E.164. Format internasional terstandar ini memastikan perutean dan pemrosesan yang akurat, yang membantu mencegah kesalahan validasi dan mendukung penanganan data yang efisien.