
Guía de producto
Privacidad de datos y cumplimiento normativo en los flujos de verificación telefónica: guía para desarrolladores
Conozca las buenas prácticas de privacidad en la verificación telefónica: cómo minimizar la exposición de datos y mantener el cumplimiento normativo con flujos síncronos.
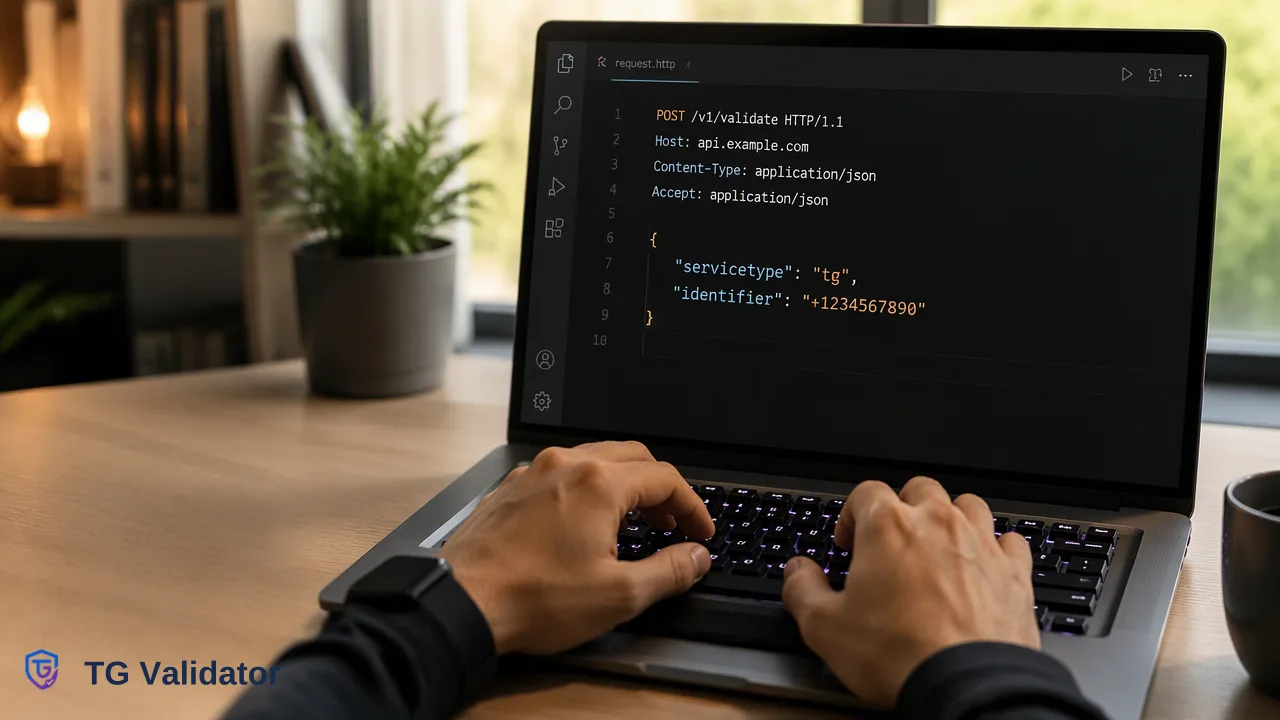
Una guía técnica para desarrolladores sobre cómo mantener la privacidad de los datos y el cumplimiento normativo durante la verificación telefónica, centrada en la minimización de datos, los flujos de API síncronos y la distinción entre responsables y encargados del tratamiento.
Al integrar la verificación telefónica, las organizaciones actúan como responsables del tratamiento y deben asegurarse de que los proveedores externos de verificación actúen estrictamente como encargados del tratamiento. Aplicar buenas prácticas de privacidad de datos en la verificación telefónica exige una minimización de datos estricta, lo que significa enviar al servicio de verificación únicamente el identificador necesario y eliminar de las solicitudes a la API todos los metadatos personales superfluos. Como los números de teléfono se consideran datos personales en marcos como el RGPD, los equipos deben crear flujos seguros que respeten la privacidad de los usuarios. Al basarse en verificaciones síncronas por API y tratar los resultados de verificación como señales transitorias en lugar de registros persistentes, los desarrolladores pueden validar la accesibilidad en la plataforma sin ampliar innecesariamente su huella de datos.
El panorama de la privacidad en la verificación telefónica
En la infraestructura digital actual, los números de teléfono son herramientas fundamentales de enrutamiento y comunicación. Sin embargo, como un número de teléfono puede identificar de forma única a una persona, se considera dato personal en los principales marcos normativos, como el Reglamento General de Protección de Datos (RGPD). Esta clasificación implica que cualquier sistema que gestione, almacene o transmita números de teléfono debe diseñarse con la privacidad como principio fundamental. Cuando las organizaciones integran servicios de terceros para validar números de teléfono o verificar el estado de registro en una plataforma, introducen flujos de datos externos en su arquitectura. Para favorecer el cumplimiento normativo, los flujos de verificación deben priorizar la privacidad desde el diseño. Esto implica trazar con exactitud por dónde circulan los números de teléfono, comprender cuánto tiempo los conservan los sistemas externos y garantizar que la transmisión de estos datos se limite estrictamente a la finalidad operativa prevista. Tratar los números de teléfono con el mismo rigor de seguridad que las contraseñas o los datos financieros ayuda a los equipos a mitigar el riesgo de exposición no autorizada.
Definición de funciones: responsable frente a encargado del tratamiento
Un requisito fundamental para un tratamiento de datos conforme a la normativa es definir claramente las funciones jurídicas de las entidades que intervienen en el flujo. En el contexto de la verificación telefónica, la empresa que recoge el número de teléfono del usuario actúa como responsable del tratamiento. El responsable determina la finalidad de la recogida de datos y los medios con los que se tratarán. Por el contrario, el proveedor externo de verificación actúa como encargado del tratamiento. La función del encargado se limita estrictamente a ejecutar la verificación por cuenta del responsable. Un flujo conforme exige que el encargado no reutilice los datos para otros fines, no los conserve más allá del alcance de la verificación inmediata ni los utilice en beneficio comercial propio. Al establecer este límite claro, las organizaciones pueden utilizar API externas para orientar sus decisiones internas sin renunciar al control sobre los datos personales que recogen.
Buenas prácticas de minimización de datos en las solicitudes a la API
La minimización de datos consiste en limitar la recogida y la transmisión de datos personales a lo estrictamente necesario para realizar una tarea concreta. Al integrar una API de verificación, los desarrolladores deben eliminar activamente los metadatos no esenciales antes de procesar la solicitud. Los identificadores internos de usuario, los nombres, las direcciones IP y los historiales de cuenta nunca deben incluirse en la carga útil enviada a un proveedor de red. Por ejemplo, al utilizar TG Validator para verificar el estado de registro en Telegram, el contrato de solicitud documentado impone una minimización de datos estricta. Los desarrolladores envían una solicitud POST a /api/v1/check con el encabezado X-API-Key y un encabezado Content-Type: application/json. El cuerpo JSON solo requiere dos campos: {"service_type": "tg", "identifier": "<E.164 number>"}. Los números deben enviarse en formato E.164 para garantizar un procesamiento preciso. Al limitar la carga útil a este identificador estandarizado y al tipo de servicio de destino, los equipos garantizan que no se exponga al encargado ningún metadato personal superfluo. El objeto data público devuelto contiene únicamente service_type, identifier y registered, de modo que todo el intercambio de datos queda estrictamente acotado.
Integración segura del flujo y procesamiento síncrono
El diseño arquitectónico de una API de verificación influye considerablemente en su huella de privacidad. La verificación síncrona evita la necesidad de almacenar de forma persistente identificadores sensibles en colas intermedias. TG Validator funciona como un producto síncrono: una solicitud de un número individual devuelve un resultado en la misma respuesta HTTP. Para las operaciones que requieren un mayor rendimiento, un endpoint de lotes síncrono acepta hasta 100 identificadores en una solicitud y devuelve todo el lote, o falla en su conjunto, en esa misma respuesta. Como no se trata de un flujo de envío de tareas, consulta periódica, callback ni descarga, los desarrolladores no necesitan crear complejos receptores de webhooks ni bases de datos temporales que podrían almacenar inadvertidamente datos personales más tiempo del necesario. El sobre de respuesta exterior de una verificación completada consta simplemente de code, msg y data. Al procesar el resultado de inmediato en memoria y descartar la respuesta sin procesar de la API, los equipos pueden tratar los resultados de verificación como señales transitorias, lo que alinea aún más su implementación técnica con los principios de minimización de datos.
Cómo interpretar las señales de verificación conforme a la normativa
Mantener el cumplimiento normativo también exige que las organizaciones interpreten y delimiten con precisión los datos que reciben. Exagerar el significado de un resultado de verificación puede dar lugar a un tratamiento indebido de los datos o a decisiones automatizadas erróneas. El contrato público de verificación establece que el servicio tg devuelve este estado de registro en el campo data.registered como valor booleano. Al entender que se trata estrictamente de una señal de presencia de cuenta, las organizaciones pueden utilizarla para orientar flujos internos de asignación o de revisión sin clasificarla erróneamente como datos de identidad verificados.
Gestión segura del uso de la API y de los errores
Una gestión de errores robusta es un componente fundamental de una integración segura. Cuando una solicitud a la API falla o agota el tiempo de espera, el sistema debe fallar de forma segura, sin registrar identificadores sensibles en texto plano ni interpretar erróneamente el fallo como un dato válido. La documentación pública de la API de TG Validator describe controles de concurrencia y de tiempo de espera por usuario. Los rechazos por límite de concurrencia se devuelven antes de crear una verificación y no generan ningún resultado de verificación completado. Además, si una verificación no puede resolverse, la API devuelve un código de negocio distinto de cero y ningún objeto de resultado completado. Los desarrolladores deben asegurarse de que sus aplicaciones interpreten correctamente estos códigos de negocio distintos de cero, en lugar de suponer que una verificación indeterminada implica la ausencia de registro.
Preguntas frecuentes
¿Por qué se consideran datos personales los números de teléfono en los flujos de verificación?
Los números de teléfono son identificadores únicos que a menudo pueden vincularse directamente a una persona. En marcos de privacidad como el RGPD, cualquier dato que pueda identificar a una persona se considera dato personal, lo que obliga a las organizaciones a aplicar controles de privacidad estrictos, minimización de datos y protocolos de tratamiento seguro al gestionarlos.
¿Cuál es la diferencia entre un responsable y un encargado del tratamiento?
El responsable del tratamiento es la entidad que determina la finalidad y los medios del tratamiento de los datos personales, como una empresa que recoge el número de teléfono de un usuario. El encargado del tratamiento es una entidad externa, como un proveedor de API de verificación, que trata los datos estrictamente por cuenta del responsable y siguiendo sus instrucciones.
¿Cómo pueden los equipos de desarrollo minimizar la exposición de datos al utilizar una API de verificación?
Los equipos pueden minimizar la exposición de datos eliminando todos los metadatos no esenciales —como nombres, direcciones de correo electrónico o identificadores internos de usuario— de las cargas útiles de la API antes de transmitir los datos. La solicitud solo debe contener el identificador exacto que exige el proveedor, con el formato correcto, para garantizar que no se comparta ninguna información personal superflua.
¿Cómo favorece una respuesta de API síncrona la privacidad de los datos?
Una API síncrona devuelve el resultado de la verificación en la misma respuesta HTTP que la solicitud. Este flujo con respuesta inmediata elimina la necesidad de colas de tareas asíncronas, mecanismos de consulta periódica o webhooks de callback, lo que reduce el número de lugares donde los identificadores sensibles podrían almacenarse o exponerse temporalmente durante el procesamiento.
¿Qué formato deben tener los números de teléfono para garantizar un procesamiento preciso?
Los números de teléfono deben enviarse en formato E.164. Este formato internacional estandarizado garantiza un enrutamiento y un procesamiento precisos, lo que ayuda a evitar errores de validación y favorece una gestión eficiente de los datos.