
Руководство по продукту
Конфиденциальность данных и соответствие требованиям в процессах проверки номеров: руководство для разработчиков
Лучшие практики конфиденциальности данных при проверке номеров: как разработчикам минимизировать раскрытие данных и соблюдать требования с синхронными процессами.
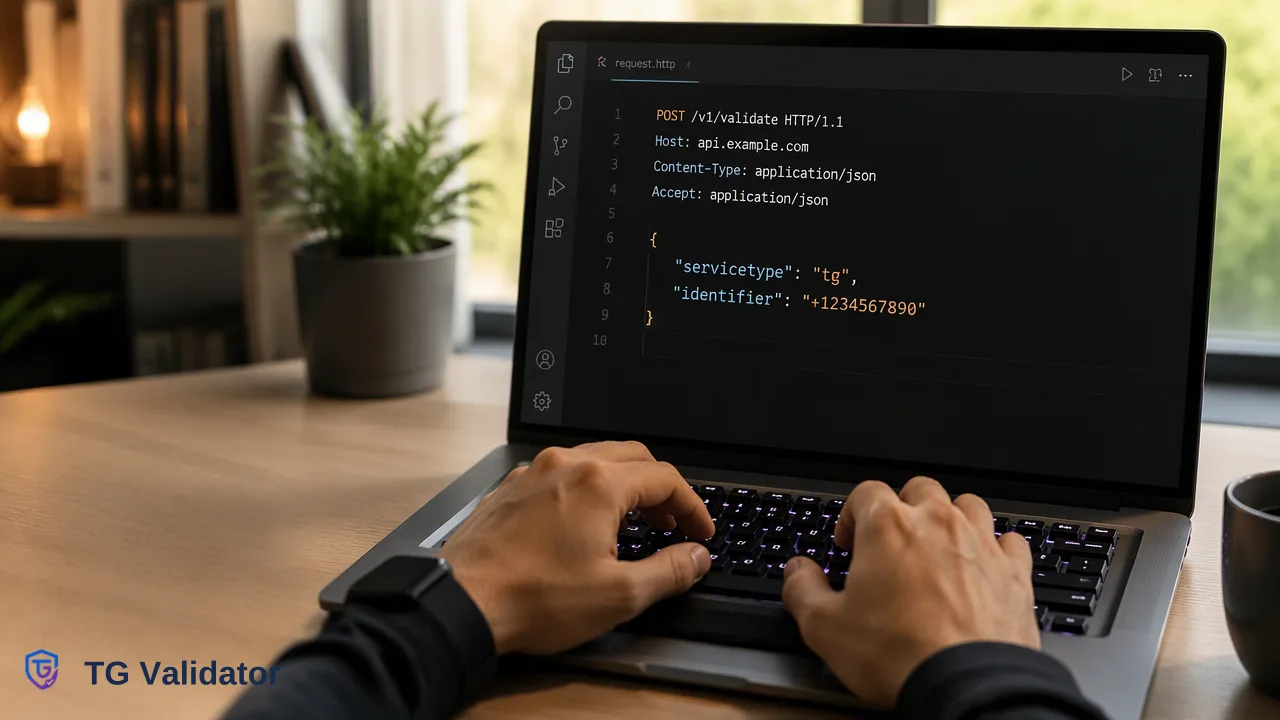
Техническое руководство для разработчиков по обеспечению конфиденциальности данных и соответствия требованиям при проверке номеров телефонов: минимизация данных, синхронные процессы работы с API и разграничение контролеров и обработчиков данных.
При интеграции проверки номеров телефонов организации выступают контролерами данных и должны обеспечить, чтобы сторонние поставщики проверки действовали строго в качестве обработчиков данных. Применение лучших практик конфиденциальности данных при проверке номеров требует строгой минимизации данных: в сервис проверки отправляется только необходимый идентификатор, а все лишние персональные метаданные удаляются из запросов к API. Поскольку номера телефонов относятся к персональным данным согласно таким нормативным рамкам, как GDPR, командам необходимо выстраивать безопасные процессы, уважающие конфиденциальность пользователей. Опираясь на синхронные проверки через API и рассматривая результаты проверки как временные сигналы, а не постоянные записи, разработчики могут проверять доступность на платформе, не расширяя без необходимости объем хранимых данных.
Конфиденциальность в сфере проверки номеров телефонов
В современной цифровой инфраструктуре номера телефонов служат важнейшими инструментами маршрутизации и связи. Однако, поскольку номер телефона может однозначно идентифицировать человека, он относится к персональным данным согласно основным нормативным актам, таким как Общий регламент по защите данных (GDPR). Это означает, что любая система, которая обрабатывает, хранит или передает номера телефонов, должна проектироваться с конфиденциальностью в качестве основополагающего принципа. Когда организации подключают сторонние сервисы для проверки номеров телефонов или статуса регистрации на платформе, они добавляют в свою архитектуру внешние потоки данных. Чтобы соответствовать требованиям, процессы проверки должны ставить во главу угла принцип конфиденциальности на этапе проектирования (privacy by design). Это означает точно знать, куда передаются номера телефонов, понимать, как долго их хранят внешние системы, и следить за тем, чтобы передача этих данных строго ограничивалась предполагаемой операционной целью. Если обращаться с номерами телефонов с той же строгостью в отношении безопасности, что и с паролями или финансовыми данными, это поможет командам снизить риск несанкционированного раскрытия.
Распределение ролей: контролер и обработчик
Основополагающее требование к обработке данных в соответствии с нормами — четкое определение правовых ролей участников процесса. В контексте проверки номеров телефонов компания, которая получает номер телефона от пользователя, выступает контролером данных. Контролер отвечает за определение цели сбора данных и средств их обработки. Сторонний поставщик проверки, напротив, выступает обработчиком данных. Роль обработчика строго ограничена выполнением проверки от имени контролера. Процесс, соответствующий требованиям, предполагает, что обработчик не использует данные в других целях, не хранит их сверх объема непосредственной проверки и не использует их для собственной коммерческой выгоды. Установив эту четкую границу, организации могут использовать внешние API для принятия внутренних решений, не утрачивая контроля над собираемыми персональными данными.
Лучшие практики минимизации данных в запросах к API
Минимизация данных — это практика ограничения сбора и передачи персональных данных только тем, что строго необходимо для выполнения конкретной задачи. При интеграции API проверки разработчики должны активно удалять несущественные метаданные перед обработкой запроса. Внутренние идентификаторы пользователей, имена, IP-адреса и история аккаунтов никогда не должны включаться в тело запроса, отправляемого сетевому поставщику. Например, при проверке статуса регистрации в Telegram с помощью TG Validator задокументированный контракт запроса обеспечивает строгую минимизацию данных. Разработчики отправляют запрос POST на /api/v1/check с заголовком X-API-Key и заголовком Content-Type: application/json. Тело JSON требует только двух полей: {"service_type": "tg", "identifier": "<E.164 number>"}. Номера должны передаваться в формате E.164 для точной обработки. Ограничивая тело запроса этим стандартизированным идентификатором и целевым типом сервиса, команды гарантируют, что никакие лишние персональные метаданные не будут раскрыты обработчику. Возвращаемый публичный объект data содержит только service_type, identifier и registered, благодаря чему весь обмен данными остается строго ограниченным.
Безопасная интеграция процессов и синхронная обработка
Архитектура API проверки существенно влияет на его воздействие на конфиденциальность. Синхронная проверка избавляет от необходимости постоянно хранить чувствительные идентификаторы в промежуточных очередях. TG Validator работает как синхронный продукт: запрос по одному номеру возвращает один результат в том же HTTP-ответе. Для операций, требующих более высокой пропускной способности, синхронный пакетный эндпоинт принимает до 100 идентификаторов в одном запросе и возвращает весь пакет либо завершается ошибкой целиком в том же ответе. Поскольку это не процесс с отправкой заданий, опросом, обратными вызовами или скачиванием, разработчикам не нужно создавать сложные обработчики вебхуков или временные базы данных, которые могли бы непреднамеренно хранить персональные данные дольше необходимого. Внешняя обертка ответа для завершенной проверки состоит всего лишь из code, msg и data. Обрабатывая результат сразу в памяти и удаляя исходный ответ API, команды могут рассматривать результаты проверки как временные сигналы, еще больше согласуя техническую реализацию с принципами минимизации данных.
Интерпретация сигналов проверки в соответствии с требованиями
Соблюдение требований также предполагает, что организации точно интерпретируют получаемые данные и правильно определяют их рамки. Преувеличение значения результата проверки может привести к ненадлежащему обращению с данными или ошибочным автоматизированным решениям. Публичный контракт проверки указывает, что сервис tg возвращает этот статус регистрации в поле data.registered в виде логического значения. Понимая, что это исключительно сигнал наличия аккаунта, организации могут использовать его во внутренних процессах маршрутизации или проверки, не относя этот сигнал ошибочно к проверенным данным о личности.
Безопасное управление использованием API и обработка ошибок
Надежная обработка ошибок — важный компонент безопасной интеграции. Когда запрос к API завершается неудачей или по тайм-ауту, система должна безопасно обработать сбой, не записывая чувствительные идентификаторы в журналы в открытом виде и не трактуя сбой как достоверный показатель. Публичная документация API TG Validator описывает ограничения параллельности и тайм-аутов для каждого пользователя. Отказы из-за лимита параллельности возвращаются до создания проверки и не дают результата завершенной проверки. Кроме того, если результат проверки определить не удается, API возвращает ненулевой бизнес-код и не возвращает объект готового результата. Разработчики должны следить за тем, чтобы их приложения правильно разбирали эти ненулевые бизнес-коды, а не считали, что неопределенная проверка означает отсутствие регистрации.
Часто задаваемые вопросы
Почему номера телефонов считаются персональными данными в процессах проверки?
Номера телефонов — уникальные идентификаторы, которые часто можно напрямую связать с конкретным человеком. Согласно нормативным рамкам в области конфиденциальности, таким как GDPR, любые данные, позволяющие идентифицировать человека, относятся к персональным данным, поэтому при работе с ними организации обязаны применять строгие меры защиты конфиденциальности, минимизацию данных и протоколы безопасной обработки.
В чем разница между контролером и обработчиком данных?
Контролер данных — это субъект, определяющий цели и средства обработки персональных данных, например компания, собирающая номер телефона пользователя. Обработчик данных — это сторонний субъект, например поставщик API проверки, который обрабатывает данные строго от имени контролера и по его указаниям.
Как командам разработки минимизировать раскрытие данных при использовании API проверки?
Команды могут минимизировать раскрытие данных, удаляя из тела запросов к API все несущественные метаданные — например, имена, адреса электронной почты или внутренние идентификаторы пользователей — перед передачей данных. Запрос должен содержать только тот идентификатор, который требуется поставщику, в правильном формате, чтобы никакая лишняя персональная информация не передавалась.
Как синхронный ответ API помогает защите конфиденциальности данных?
Синхронный API возвращает результат проверки в том же HTTP-ответе, что и запрос. Такой процесс с ответом в том же запросе избавляет от асинхронных очередей заданий, механизмов опроса или вебхуков обратного вызова, сокращая число мест, где чувствительные идентификаторы могли бы временно храниться или раскрываться во время обработки.
В каком формате должны быть номера телефонов для точной обработки?
Номера телефонов должны передаваться в формате E.164. Этот стандартизированный международный формат обеспечивает точную маршрутизацию и обработку, что помогает избежать ошибок проверки и способствует эффективной работе с данными.