
Orientação de produto
Privacidade de dados e conformidade em fluxos de verificação de telefones: um guia para desenvolvedores
Conheça boas práticas de privacidade de dados na verificação de telefones e veja como desenvolvedores podem reduzir a exposição de dados com fluxos síncronos.
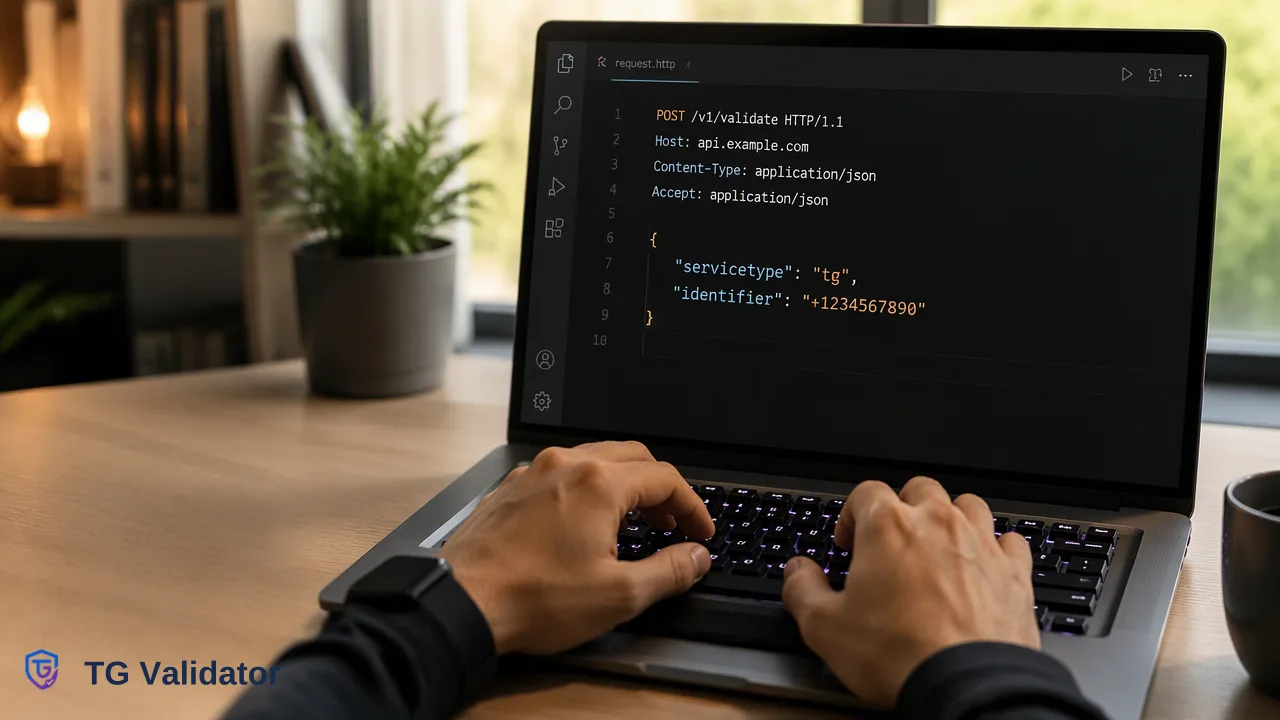
Um guia técnico para desenvolvedores sobre como manter a privacidade dos dados e a conformidade durante a verificação de telefones, com foco na minimização de dados, nos fluxos de API síncronos e na distinção entre controladores e operadores de dados.
Ao integrar a verificação de telefones, as organizações atuam como controladoras de dados e devem garantir que os provedores de verificação terceirizados atuem estritamente como operadores de dados. Aplicar boas práticas de privacidade de dados na verificação de telefones exige uma minimização de dados rigorosa, o que significa enviar ao serviço de verificação apenas o identificador necessário e remover das requisições à API todos os metadados pessoais supérfluos. Como os números de telefone são classificados como dados pessoais em marcos regulatórios como o GDPR, as equipes precisam criar fluxos seguros que respeitem a privacidade dos usuários. Ao usar verificações síncronas via API e tratar os resultados da verificação como sinais transitórios, e não como registros persistentes, os desenvolvedores podem validar a alcançabilidade na plataforma sem ampliar desnecessariamente sua pegada de dados.
O cenário de privacidade na verificação de telefones
Na infraestrutura digital moderna, os números de telefone são ferramentas essenciais de encaminhamento e comunicação. No entanto, como um número de telefone pode identificar um indivíduo de forma única, ele é classificado como dado pessoal nos principais marcos regulatórios, como o Regulamento Geral sobre a Proteção de Dados (GDPR). Essa classificação significa que qualquer sistema que trate, armazene ou transmita números de telefone deve ser projetado com a privacidade como princípio fundamental. Quando as organizações integram serviços de terceiros para validar números de telefone ou verificar o status de registro em plataformas, elas introduzem fluxos de dados externos em sua arquitetura. Para apoiar a conformidade, os fluxos de verificação devem priorizar a privacidade desde a concepção. Isso envolve mapear exatamente por onde os números de telefone trafegam, entender por quanto tempo eles são retidos pelos sistemas externos e garantir que a transmissão desses dados se limite estritamente à finalidade operacional pretendida. Tratar os números de telefone com o mesmo rigor de segurança aplicado a senhas ou dados financeiros ajuda as equipes a reduzir o risco de exposição não autorizada.
Definindo papéis: controlador x operador
Um requisito fundamental para o tratamento de dados em conformidade é definir claramente os papéis jurídicos das entidades envolvidas no fluxo. No contexto da verificação de telefones, a empresa que coleta o número de telefone do usuário atua como controladora de dados. O controlador é responsável por determinar a finalidade da coleta dos dados e os meios pelos quais eles serão tratados. Por outro lado, o provedor de verificação terceirizado atua como operador de dados. O papel do operador se limita estritamente a executar a verificação em nome do controlador. Um fluxo em conformidade exige que o operador não reutilize os dados para outros fins, não os armazene além do escopo da verificação imediata nem os use para obter ganhos comerciais próprios. Ao estabelecer esse limite claro, as organizações podem usar APIs externas para orientar suas decisões internas sem abrir mão da governança sobre os dados pessoais que coletam.
Boas práticas de minimização de dados nas requisições à API
A minimização de dados é a prática de limitar a coleta e a transmissão de dados pessoais apenas ao que é estritamente necessário para realizar uma tarefa específica. Ao integrar uma API de verificação, os desenvolvedores devem remover ativamente os metadados não essenciais antes de processar a requisição. IDs internos de usuário, nomes, endereços IP e históricos de conta nunca devem ser incluídos no payload enviado a um provedor de rede. Por exemplo, ao usar o TG Validator para verificar o status de registro no Telegram, o contrato de requisição documentado impõe uma minimização de dados rigorosa. Os desenvolvedores enviam uma requisição POST para /api/v1/check usando o cabeçalho X-API-Key e um cabeçalho Content-Type: application/json. O corpo JSON exige apenas dois campos: {"service_type": "tg", "identifier": "<E.164 number>"}. Os números devem ser enviados no formato E.164 para garantir um processamento preciso. Ao restringir o payload a esse identificador padronizado e ao tipo de serviço de destino, as equipes garantem que nenhum metadado pessoal supérfluo seja exposto ao operador. O objeto de dados público retornado contém apenas service_type, identifier e registered, mantendo toda a troca de dados com escopo bem delimitado.
Integração segura do fluxo e processamento síncrono
O design arquitetural de uma API de verificação afeta significativamente sua pegada de privacidade. A verificação síncrona evita a necessidade de armazenar identificadores sensíveis de forma persistente em filas intermediárias. O TG Validator funciona como um produto síncrono: uma requisição de número individual retorna um resultado na mesma resposta HTTP. Para operações que exigem maior vazão, um endpoint de lote síncrono aceita até 100 identificadores em uma requisição e retorna o lote inteiro, ou falha como um todo, nessa mesma resposta. Como não se trata de um fluxo de envio de tarefa, polling, callback ou download, os desenvolvedores não precisam criar listeners de webhook complexos nem bancos de dados temporários que possam, sem querer, armazenar dados pessoais por mais tempo do que o necessário. O envelope externo da resposta de uma verificação concluída é composto simplesmente por code, msg e data. Ao processar o resultado imediatamente em memória e descartar a resposta bruta da API, as equipes podem tratar os resultados da verificação como sinais transitórios, alinhando ainda mais sua implementação técnica aos princípios de minimização de dados.
Interpretando os sinais de verificação em conformidade
Manter a conformidade também exige que as organizações interpretem e delimitem com precisão os dados que recebem. Exagerar o significado de um resultado de verificação pode levar a um tratamento inadequado dos dados ou a decisões automatizadas falhas. O contrato público de verificação estabelece que o serviço tg retorna esse status de registro no campo data.registered como um valor booleano. Ao entender que se trata estritamente de um sinal de presença da conta, as organizações podem usá-lo para orientar fluxos internos de encaminhamento ou de revisão sem classificar erroneamente o sinal como dado de identidade verificada.
Gerenciando o uso da API e o tratamento de erros com segurança
Um tratamento de erros robusto é um componente essencial de uma integração segura. Quando uma requisição à API falha ou excede o tempo limite, o sistema deve falhar de forma segura, sem registrar identificadores sensíveis em texto simples nos logs nem interpretar a falha como um dado válido. A documentação pública da API do TG Validator descreve controles de concorrência e de tempo limite por usuário. As rejeições por limite de concorrência são retornadas antes de a verificação ser criada e não geram nenhum resultado de verificação concluída. Além disso, se uma verificação não puder ser decidida, a API retorna um código de negócio diferente de zero e nenhum objeto de resultado concluído. Os desenvolvedores devem garantir que suas aplicações interpretem corretamente esses códigos de negócio diferentes de zero, em vez de presumir que uma verificação sem resultado determinado implica ausência de registro.
Perguntas frequentes
Por que os números de telefone são considerados dados pessoais nos fluxos de verificação?
Os números de telefone são identificadores únicos que muitas vezes podem ser vinculados diretamente a um indivíduo. Em marcos de privacidade como o GDPR, qualquer dado capaz de identificar uma pessoa é classificado como dado pessoal, o que exige que as organizações apliquem controles rigorosos de privacidade, minimização de dados e protocolos de tratamento seguro ao lidar com eles.
Qual é a diferença entre um controlador e um operador de dados?
O controlador de dados é a entidade que determina a finalidade e os meios do tratamento de dados pessoais, como uma empresa que coleta o número de telefone de um usuário. O operador de dados é uma entidade terceira, como um provedor de API de verificação, que trata os dados estritamente em nome do controlador e segundo as instruções dele.
Como as equipes de desenvolvimento podem minimizar a exposição de dados ao usar uma API de verificação?
As equipes podem minimizar a exposição de dados removendo todos os metadados não essenciais — como nomes, endereços de e-mail ou IDs internos de usuário — dos payloads da API antes de transmitir os dados. A requisição deve conter apenas o identificador exato exigido pelo provedor, formatado corretamente, para garantir que nenhuma informação pessoal supérflua seja compartilhada.
Como uma resposta síncrona da API apoia a privacidade dos dados?
Uma API síncrona retorna o resultado da verificação na mesma resposta HTTP da requisição. Esse fluxo de resposta imediata elimina a necessidade de filas de tarefas assíncronas, mecanismos de polling ou webhooks de callback, reduzindo o número de lugares em que identificadores sensíveis poderiam ficar armazenados temporariamente ou expostos durante o processamento.
Que formato os números de telefone devem usar para garantir um processamento preciso?
Os números de telefone devem ser enviados no formato E.164. Esse formato internacional padronizado garante um encaminhamento e um processamento precisos, o que ajuda a evitar erros de validação e favorece um tratamento de dados eficiente.