
Ürün rehberi
Telefon Doğrulama İş Akışlarında Veri Gizliliği ve Uyumluluk: Geliştiriciler için Rehber
Telefon doğrulamada veri gizliliği en iyi uygulamalarını keşfedin: geliştiriciler senkron iş akışlarıyla veri maruziyetini nasıl azaltır ve uyumluluğu nasıl korur.
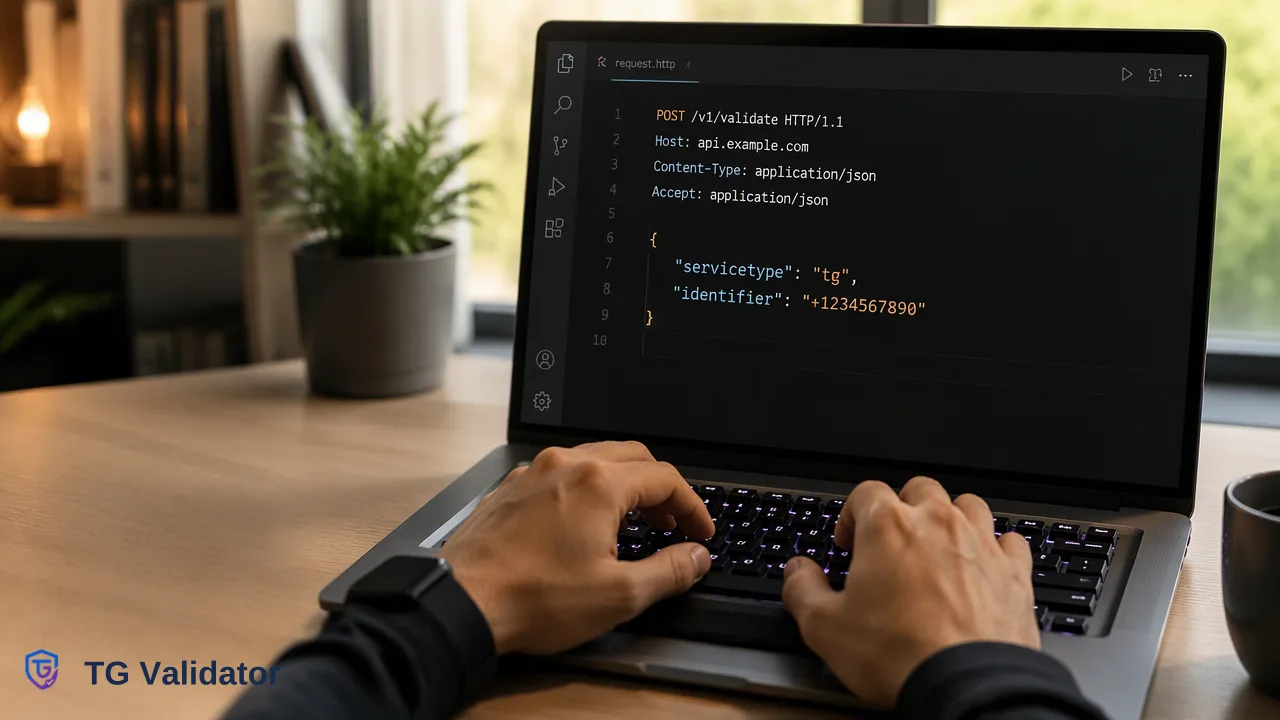
Geliştiricilerin telefon doğrulaması sırasında veri gizliliğini ve uyumluluğu korumasına yönelik teknik bir rehber: veri minimizasyonu, senkron API iş akışları ve veri sorumlusu ile veri işleyen arasındaki ayrım.
Telefon doğrulamasını entegre ederken kuruluşlar veri sorumlusu olarak hareket eder ve üçüncü taraf doğrulama sağlayıcılarının yalnızca veri işleyen olarak çalışmasını sağlamalıdır. Telefon doğrulamada veri gizliliği en iyi uygulamalarını hayata geçirmek sıkı bir veri minimizasyonu gerektirir; bu, doğrulama hizmetine yalnızca gerekli tanımlayıcının gönderilmesi ve API isteklerinden gereksiz tüm kişisel meta verilerin çıkarılması anlamına gelir. Telefon numaraları GDPR gibi çerçevelerde kişisel veri olarak sınıflandırıldığından ekipler kullanıcı gizliliğine saygı gösteren güvenli iş akışları oluşturmalıdır. Geliştiriciler senkron API kontrollerine dayanarak ve doğrulama sonuçlarını kalıcı kayıtlar yerine geçici sinyaller olarak ele alarak veri ayak izlerini gereksiz yere genişletmeden platform erişilebilirliğini doğrulayabilir.
Telefon Doğrulamada Gizlilik Ortamı
Modern dijital altyapıda telefon numaraları kritik yönlendirme ve iletişim araçları işlevi görür. Ancak bir telefon numarası bir bireyi benzersiz şekilde tanımlayabildiğinden, Genel Veri Koruma Tüzüğü (GDPR) gibi başlıca düzenleyici çerçevelerde kişisel veri olarak sınıflandırılır. Bu sınıflandırma, telefon numaralarını işleyen, saklayan veya ileten her sistemin gizliliği temel ilke alarak tasarlanması gerektiği anlamına gelir. Kuruluşlar telefon numaralarını doğrulamak veya platform kayıt durumunu kontrol etmek için üçüncü taraf hizmetleri entegre ettiklerinde mimarilerine harici veri akışları eklemiş olurlar. Uyumluluğu desteklemek için doğrulama iş akışları tasarımda gizliliği önceliklendirmelidir. Bu, telefon numaralarının tam olarak nereye gittiğinin haritalanmasını, harici sistemlerde ne kadar süre saklandığının anlaşılmasını ve bu verilerin iletiminin kesinlikle amaçlanan operasyonel amaçla sınırlı tutulmasını içerir. Telefon numaralarına parolalar veya finansal veriler kadar titiz bir güvenlik yaklaşımıyla davranmak, ekiplerin yetkisiz maruziyet riskini azaltmasına yardımcı olur.
Rolleri Tanımlama: Veri Sorumlusu ve Veri İşleyen
Uyumlu veri işlemenin temel şartlarından biri, iş akışında yer alan tarafların yasal rollerini açıkça tanımlamaktır. Telefon doğrulaması bağlamında, telefon numarasını kullanıcıdan toplayan işletme veri sorumlusu olarak hareket eder. Veri sorumlusu, veri toplamanın amacını ve verilerin hangi araçlarla işleneceğini belirlemekten sorumludur. Buna karşılık üçüncü taraf doğrulama sağlayıcısı veri işleyen olarak hareket eder. Veri işleyenin rolü, doğrulama kontrolünü veri sorumlusu adına yürütmekle kesin olarak sınırlıdır. Uyumlu bir iş akışı, veri işleyenin verileri başka amaçlarla kullanmamasını, anlık kontrolün kapsamı dışında saklamamasını veya bağımsız ticari kazanç için kullanmamasını gerektirir. Kuruluşlar bu net sınırı belirleyerek topladıkları kişisel veriler üzerindeki yönetim yetkilerinden vazgeçmeden dahili kararlarına bilgi sağlamak için harici API'lerden yararlanabilir.
API İsteklerinde Veri Minimizasyonu için En İyi Uygulamalar
Veri minimizasyonu, kişisel verilerin toplanmasını ve iletilmesini belirli bir görevi yerine getirmek için kesinlikle gerekli olanla sınırlama uygulamasıdır. Geliştiriciler bir doğrulama API'sini entegre ederken isteği işlemeden önce gerekli olmayan meta verileri aktif olarak çıkarmalıdır. Dahili kullanıcı kimlikleri, adlar, IP adresleri ve hesap geçmişleri bir ağ sağlayıcısına gönderilen yüke asla dahil edilmemelidir. Örneğin Telegram kayıt durumunu kontrol etmek için TG Validator kullanılırken belgelenmiş istek sözleşmesi sıkı bir veri minimizasyonu uygular. Geliştiriciler X-API-Key başlığı ve bir Content-Type: application/json başlığıyla /api/v1/check adresine bir POST isteği gönderir. JSON gövdesi yalnızca iki alan gerektirir: {"service_type": "tg", "identifier": "<E.164 number>"}. Doğru işlemeyi sağlamak için numaralar E.164 formatında gönderilmelidir. Ekipler yükü bu standartlaştırılmış tanımlayıcı ve hedef hizmet türüyle sınırlayarak veri işleyene hiçbir gereksiz kişisel meta verinin açılmamasını sağlar. Döndürülen herkese açık data nesnesi yalnızca service_type, identifier ve registered alanlarını içerir; böylece veri alışverişinin tamamı sıkı şekilde sınırlandırılmış olur.
Güvenli İş Akışı Entegrasyonu ve Senkron İşleme
Bir doğrulama API'sinin mimari tasarımı, gizlilik ayak izini önemli ölçüde etkiler. Senkron doğrulama, hassas tanımlayıcıların ara kuyruklarda kalıcı olarak saklanması ihtiyacını ortadan kaldırır. TG Validator senkron bir ürün olarak çalışır: tek numaralı bir istek, aynı HTTP yanıtında bir sonuç döndürür. Daha yüksek işlem hacmi gerektiren operasyonlar için senkron bir toplu uç nokta tek bir istekte en fazla 100 tanımlayıcı kabul eder ve aynı yanıtta toplu sonucun tamamını döndürür ya da bir bütün olarak başarısız olur. Bu bir görev gönderme, sorgulama, geri çağırma veya indirme iş akışı olmadığından geliştiricilerin kişisel verileri istemeden gerekenden uzun süre saklayabilecek karmaşık webhook dinleyicileri veya geçici veritabanları oluşturmasına gerek kalmaz. Tamamlanmış bir kontrolün dış yanıt zarfı yalnızca code, msg ve data alanlarından oluşur. Ekipler sonucu hemen bellekte işleyip ham API yanıtını atarak doğrulama sonuçlarını geçici sinyaller olarak ele alabilir ve teknik uygulamalarını veri minimizasyonu ilkeleriyle daha da uyumlu hale getirebilir.
Doğrulama Sinyallerini Uyumlu Şekilde Yorumlama
Uyumluluğu sürdürmek, kuruluşların aldıkları verileri doğru yorumlamasını ve kapsamını doğru belirlemesini de gerektirir. Bir doğrulama sonucunun anlamını abartmak, verilerin uygunsuz şekilde işlenmesine veya hatalı otomatik karar alma süreçlerine yol açabilir. Herkese açık kontrol sözleşmesi, tg hizmetinin bu kayıt durumunu data.registered alanında boolean bir değer olarak döndürdüğünü belirtir. Kuruluşlar bunun yalnızca bir hesap varlığı sinyali olduğunu anlayarak, sinyali yanlışlıkla doğrulanmış kimlik verisi olarak sınıflandırmadan dahili yönlendirme veya inceleme iş akışlarına bilgi sağlamak için kullanabilir.
API Kullanımını ve Hata Yönetimini Güvenli Şekilde Yönetme
Sağlam bir hata yönetimi, güvenli bir entegrasyonun kritik bir bileşenidir. Bir API isteği başarısız olduğunda veya zaman aşımına uğradığında sistem, hassas tanımlayıcıları düz metin olarak kaydetmeden veya hatayı geçerli bir veri noktası olarak yanlış yorumlamadan güvenli şekilde başarısız olmalıdır. TG Validator'ın herkese açık API dokümantasyonu, kullanıcı başına eşzamanlılık ve zaman aşımı kontrollerini açıklar. Eşzamanlılık sınırı retleri bir kontrol oluşturulmadan önce döndürülür ve tamamlanmış bir kontrol sonucu oluşturmaz. Ayrıca bir kontrol karara bağlanamazsa API sıfır olmayan bir iş kodu döndürür ve tamamlanmış bir sonuç nesnesi döndürmez. Geliştiriciler, belirlenemeyen bir kontrolün kayıt olmadığı anlamına geldiğini varsaymak yerine uygulamalarının bu sıfır olmayan iş kodlarını doğru şekilde ayrıştırmasını sağlamalıdır.
SSS
Doğrulama iş akışlarında telefon numaraları neden kişisel veri sayılır?
Telefon numaraları, çoğu zaman doğrudan bir bireyle ilişkilendirilebilen benzersiz tanımlayıcılardır. GDPR gibi gizlilik çerçevelerinde bir kişiyi tanımlayabilen her veri noktası kişisel veri olarak sınıflandırılır; bu da kuruluşların bu verileri işlerken sıkı gizlilik kontrolleri, veri minimizasyonu ve güvenli işleme protokolleri uygulamasını gerektirir.
Veri sorumlusu ile veri işleyen arasındaki fark nedir?
Veri sorumlusu, kişisel verilerin işlenme amacını ve araçlarını belirleyen taraftır; örneğin bir kullanıcının telefon numarasını toplayan bir işletme. Veri işleyen ise verileri yalnızca veri sorumlusu adına ve onun talimatları doğrultusunda işleyen üçüncü bir taraftır; örneğin bir doğrulama API sağlayıcısı.
Geliştirme ekipleri bir doğrulama API'si kullanırken veri maruziyetini nasıl en aza indirebilir?
Ekipler, verileri iletmeden önce API yüklerinden adlar, e-posta adresleri veya dahili kullanıcı kimlikleri gibi gerekli olmayan tüm meta verileri çıkararak veri maruziyetini en aza indirebilir. Hiçbir gereksiz kişisel bilginin paylaşılmaması için istek yalnızca sağlayıcının gerektirdiği, doğru biçimlendirilmiş tanımlayıcıyı içermelidir.
Senkron bir API yanıtı veri gizliliğini nasıl destekler?
Senkron bir API, doğrulama sonucunu istekle aynı HTTP yanıtında döndürür. Aynı yanıtta sonuçlanan bu iş akışı asenkron görev kuyruklarına, sorgulama mekanizmalarına veya geri çağırma webhook'larına olan ihtiyacı ortadan kaldırır ve işleme sırasında hassas tanımlayıcıların geçici olarak saklanabileceği veya açığa çıkabileceği yerlerin sayısını azaltır.
Doğru işlemeyi sağlamak için telefon numaraları hangi formatı kullanmalıdır?
Telefon numaraları E.164 formatında gönderilmelidir. Bu standartlaştırılmış uluslararası format doğru yönlendirmeyi ve işlemeyi sağlar; bu da doğrulama hatalarını önlemeye yardımcı olur ve verimli veri işlemeyi destekler.